RGPD hébergement des données en France : les obligations à connaître
Oui : pour être conforme au RGPD en France, vous devez traiter votre hébergement comme une prestation de sous-traitance encadrée par un contrat écrit, avec un Data Processing Agreement signé, des mesures techniques conformes à l’article 32 et, autant que possible, une localisation en France ou dans l’Union européenne. C’est la base non négociable avant même de parler de certifications ou d’audits.
En bref:
- La sous-traitance de l’hébergement de données personnelles doit obligatoirement faire l’objet d’un contrat écrit signé, incluant un DPA conforme à l’article 28 du RGPD.
- Héberger dans l’Union européenne facilite la conformité, mais ne garantit pas automatiquement le respect du RGPD si l’opérateur est soumis au droit américain ou dépend d’une filiale étrangère.
- La certification ISO 27001, HDS ou SecNumCloud sont des garanties de sérieux, mais ne suffisent pas à elles seules pour assurer la conformité ou l’absence de risques juridiques.
- La maîtrise des mesures techniques de sécurité, comme le chiffrement avec gestion des clés et la journalisation, doit être priorisée pour réduire les risques liés aux accès et aux incidents.
- La vérification régulière, par audit et documentation, de la localisation, des contrats, et des certificats de sécurité de votre hébergeur est essentielle pour maintenir une conformité durable au RGPD.
Table des matières
- RGPD hébergement données France : qui fait quoi entre responsable et sous-traitant
- Le DPA article 28 : que doit contenir votre contrat d’hébergement ?
- Transferts hors UE, Schrems II et Cloud Act : ce qui change vraiment pour vous
- Chiffrement, journalisation, sauvegardes : la checklist article 32 à appliquer
- Ce que les certifications ISO 27001 et SecNumCloud garantissent vraiment
- Comment vérifier qu’un hébergeur français respecte réellement le RGPD ?
- Pourquoi la souveraineté des données devient un critère stratégique
- Une infrastructure hébergée en France pour alléger votre charge de conformité
- Sources
- Questions fréquentes
RGPD hébergement données France : qui fait quoi entre responsable et sous-traitant
Un hébergeur qui stocke ou traite des données personnelles pour votre compte agit presque toujours comme sous-traitant au sens du RGPD, tandis que votre entreprise reste responsable de traitement. Cette distinction n’est pas théorique : elle détermine qui répond de quoi devant la CNIL et devant vos clients.
Le règlement européen 2016/679 pose trois principes que vous devez garder en tête à chaque décision d’hébergement, selon le texte officiel publié sur EUR-Lex. La licéité du traitement d’abord : vous devez avoir une base légale claire pour chaque donnée hébergée. La minimisation ensuite, qui interdit de stocker plus de données que nécessaire. La limitation de la conservation enfin, qui impose une durée de rétention définie et documentée.
En tant que responsable de traitement, votre entreprise porte plusieurs obligations concrètes :
- Tenir un registre des activités de traitement, y compris pour les données hébergées chez un tiers.
- Justifier une base légale (contrat, obligation légale, intérêt légitime, consentement) pour chaque catégorie de données.
- Informer les personnes concernées de l’existence du traitement et du lieu d’hébergement.
- Garantir l’exercice des droits d’accès, de rectification et d’effacement, même quand les données transitent par un prestataire externe.
L’hébergeur, de son côté, doit exécuter vos instructions écrites, garantir la sécurité technique et vous alerter en cas d’incident. La CNIL rappelle que cette répartition des rôles figure au cœur du règlement européen sur la protection des données, et elle sanctionne aussi bien les responsables défaillants que les sous-traitants négligents. Les manquements les plus graves peuvent entraîner des amendes allant jusqu’à 4 % du chiffre d’affaires mondial ou 20 millions d’euros, selon le texte réglementaire consolidé.
Concrètement, cela veut dire qu’auditer votre hébergeur une seule fois à la signature du contrat ne suffit pas. Conservez une trace écrite de chaque échange sur la sécurité, chaque mise à jour de politique, chaque certificat renouvelé. En cas de contrôle, c’est cette documentation qui fera la différence entre une conformité démontrable et une conformité simplement affirmée.
Le DPA article 28 : que doit contenir votre contrat d’hébergement ?
Un Data Processing Agreement écrit est obligatoire entre vous et votre hébergeur dès qu’il traite des données personnelles pour votre compte, conformément à l’article 28 du RGPD. Sans ce document, votre hébergement n’est pas conforme, quelle que soit la qualité technique de l’infrastructure.
Le contenu minimum de ce contrat n’est pas laissé à l’appréciation des parties. Il doit préciser :
- La nature et la finalité du traitement : pourquoi l’hébergeur traite vos données et dans quel cadre précis.
- Les catégories de données et de personnes concernées : clients, salariés, prospects, patients selon votre activité.
- La durée du traitement, alignée sur votre politique de conservation.
- Les obligations de sécurité de l’hébergeur, renvoyant explicitement à l’article 32.
- Les conditions de recours à des sous-traitants ultérieurs, avec votre autorisation préalable, écrite et documentée.
- La procédure de notification en cas de violation de données, avec un délai précis.
- L’assistance apportée pour répondre aux demandes d’exercice des droits des personnes concernées.
- Les modalités de restitution ou de destruction des données à la fin du contrat.
Certaines clauses opérationnelles méritent une attention particulière au moment de la négociation. Le délai de notification d’incident, par exemple, doit être suffisamment court pour vous laisser le temps de respecter vos propres obligations envers la CNIL. L’assistance pour les droits des personnes doit être décrite avec des délais de réponse concrets, pas seulement une formule vague du type « collaboration raisonnable ».
Conseil de pro : Avant de signer, demandez systématiquement une version à jour du DPA datée et signée, pas un modèle générique téléchargé depuis un site tiers. Un DPA non signé ou non daté ne vaut rien devant un contrôle de la CNIL, même si son contenu semble complet.
Sur le plan pratique, exigez aussi la liste nominative des sous-traitants ultérieurs de votre hébergeur : hébergeur du datacenter, prestataire de sauvegarde, service de support technique. Chaque maillon de cette chaîne doit lui-même être couvert par un contrat conforme à l’article 28, sans quoi votre propre conformité repose sur du vide.
Transferts hors UE, Schrems II et Cloud Act : ce qui change vraiment pour vous
Héberger vos données en France ou dans l’Union européenne réduit fortement la complexité des transferts internationaux et vous évite une bonne partie des obligations du chapitre V du RGPD, notamment la mise en place de clauses contractuelles types et d’analyses d’impact des transferts, comme le rappelle le Comité européen de la protection des données. Ce n’est pas un détail administratif : c’est souvent la différence entre un dossier de conformité léger et un chantier juridique permanent.
L’arrêt Schrems II de la Cour de justice de l’Union européenne a invalidé le Privacy Shield en 2020 et durci l’examen des transferts vers les pays tiers, en particulier les États-Unis. Depuis, une entreprise qui héberge ses données chez un fournisseur soumis au droit américain doit démontrer que ses données restent protégées contre les demandes d’accès des autorités étrangères, même quand le serveur physique se trouve en Europe.
C’est précisément là que le Cloud Act américain complique les choses. Cette loi permet aux autorités des États-Unis de réclamer des données à une entreprise américaine, y compris lorsque ces données sont stockées sur un serveur situé en France. La localisation physique ne suffit donc pas à elle seule à garantir l’étanchéité juridique : c’est la structure juridique de l’opérateur, et non uniquement l’adresse du datacenter, qui déterminera s’il peut être contraint de livrer vos données.
Face à ce risque, plusieurs mesures supplémentaires renforcent votre position :
- Le chiffrement de bout en bout, avec des clés que vous seul contrôlez et non le prestataire.
- La séparation stricte entre l’hébergeur du stockage et le détenteur des clés de déchiffrement.
- Un audit juridique périodique de la structure capitalistique et de la juridiction de rattachement de votre fournisseur.
- Une clause contractuelle imposant à l’hébergeur de vous notifier toute demande d’accès émanant d’une autorité étrangère.
L’hébergement 100 % France ou 100 % Union européenne présente un avantage réel : il simplifie votre registre de traitement, réduit vos obligations documentaires et rassure vos clients lors d’un appel d’offres. Sa limite tient au fait qu’un opérateur français filiale d’un groupe américain reste potentiellement exposé au Cloud Act, ce qui explique pourquoi la qualification SecNumCloud gagne du terrain : elle impose des critères d’indépendance capitalistique que la simple localisation géographique ne garantit pas.
Chiffrement, journalisation, sauvegardes : la checklist article 32 à appliquer
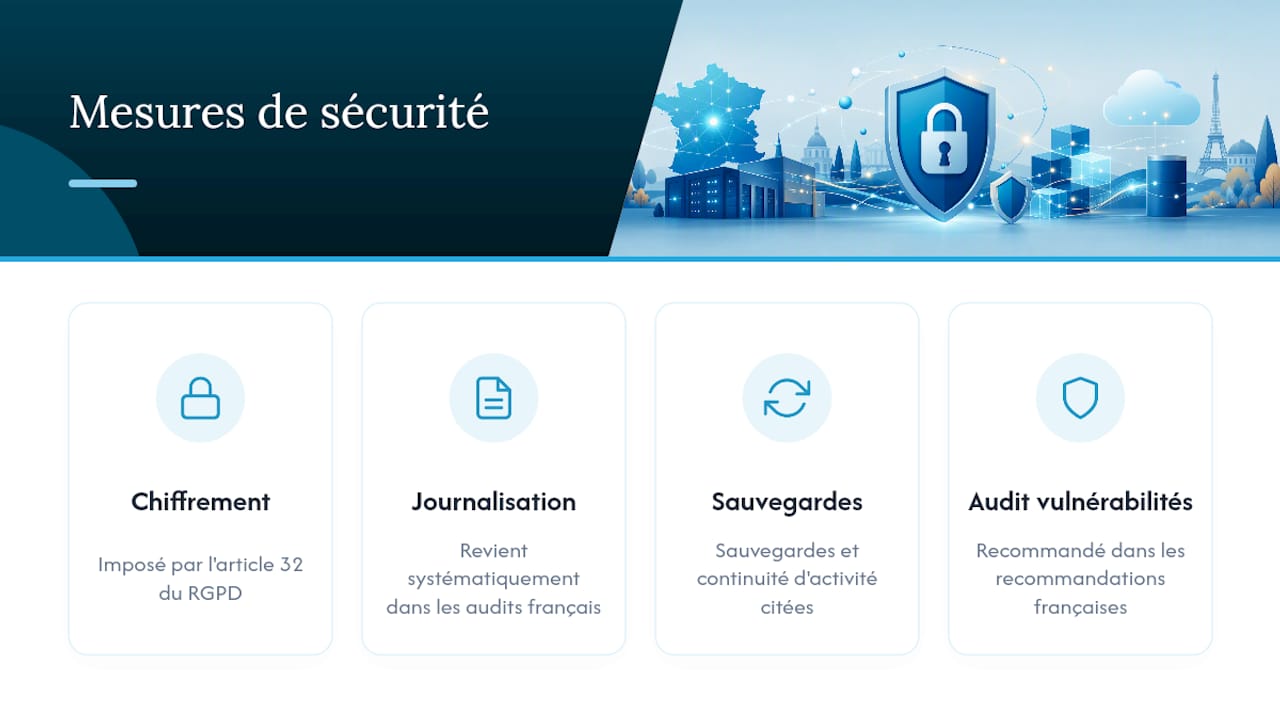
L’article 32 du RGPD impose des mesures techniques et organisationnelles « appropriées » sans donner de liste fermée, ce qui laisse à votre entreprise et à votre hébergeur la responsabilité de démontrer que le niveau de sécurité correspond réellement au risque. En pratique, quatre familles de mesures reviennent systématiquement dans les audits et dans les recommandations françaises.
Chiffrement et gestion des clés
Le chiffrement doit couvrir les données en transit, via des protocoles comme TLS, et les données au repos sur les disques de stockage. Ce point technique cache un enjeu souvent négligé : qui détient la clé de déchiffrement ? Si votre hébergeur peut lire vos données à volonté, le chiffrement au repos perd une bonne partie de son utilité en cas de contrainte juridique extérieure. Les bonnes pratiques recommandent une rotation régulière des clés et, si possible, une séparation entre l’entité qui stocke les données chiffrées et celle qui détient les clés.
Journalisation et gestion des accès
La traçabilité des accès aux données personnelles constitue une exigence centrale, aussi bien pour détecter une intrusion que pour prouver, après coup, qui a consulté quoi et quand. Les recommandations publiées sur Cyber détaillent une architecture de journalisation robuste : centralisation des journaux, protection contre la falsification, durée de conservation adaptée aux besoins d’investigation.
La gestion des identités et des privilèges (souvent désignée par l’acronyme IAM) complète ce dispositif. Le principe du moindre privilège doit s’appliquer systématiquement : chaque compte, humain ou technique, ne doit accéder qu’aux données strictement nécessaires à sa fonction. Un administrateur système n’a par exemple aucune raison de consulter le contenu des fichiers clients dans le cadre de sa maintenance courante.
Voici les points de contrôle à vérifier auprès de votre hébergeur :
- Authentification à plusieurs facteurs pour tout accès administratif aux serveurs.
- Séparation des comptes par niveau de privilège, sans compte partagé entre plusieurs techniciens.
- Journaux d’accès conservés et consultables sur une durée définie contractuellement.
- Révocation immédiate des accès en cas de départ d’un collaborateur ou de fin de mission d’un prestataire.
Sauvegardes et continuité d’activité
Une sauvegarde qui n’a jamais été testée n’est qu’une promesse. Exigez de votre hébergeur des tests de restauration réguliers et documentés, pas uniquement une politique de sauvegarde décrite dans une plaquette commerciale. La redondance géographique des sauvegardes, sur au moins deux sites distincts, protège contre un sinistre localisé, incendie, inondation, panne matérielle majeure.
Conseil de pro : Demandez à votre hébergeur la date de son dernier test de restauration réel, pas simulé. Un prestataire sérieux peut vous fournir un rapport daté avec le temps de restauration mesuré, ce qu’on appelle le RTO. L’absence de réponse précise sur ce point doit vous alerter.
Audit et gestion des vulnérabilités
La conformité à l’article 32 suppose un processus continu, pas un état figé au moment de la signature du contrat. Un cycle de gestion des vulnérabilités inclut la détection régulière des failles, l’application des correctifs de sécurité dans un délai raisonnable et un audit externe périodique, idéalement annuel. Un hébergeur qui refuse de partager ses rapports d’audit, même sous forme de synthèse, ne vous permet pas de démontrer votre propre conformité en cas de contrôle.
Ce que les certifications ISO 27001 et SecNumCloud garantissent vraiment
Les certifications comme ISO 27001, ISO 27701, HDS ou SecNumCloud constituent des preuves d’effort et de sérieux, mais elles ne suffisent jamais à elles seules à garantir la conformité RGPD de votre hébergement. Les organismes spécialisés en sécurité des systèmes d’information insistent sur ce point : une certification atteste qu’un référentiel a été respecté à une date donnée, pour un périmètre précis, selon une analyse publiée sur les certifications de sécurité.
Quelques repères utiles pour s’y orienter :
- ISO 27001 certifie un système de management de la sécurité de l’information, avec des contrôles organisationnels et techniques audités par un tiers indépendant.
- ISO 27701 étend ce référentiel à la gestion spécifique des données personnelles, ce qui en fait un complément naturel du RGPD.
- HDS (hébergeur de données de santé) s’impose pour tout organisme traitant des données médicales en France, avec des exigences renforcées sur la traçabilité et la disponibilité.
- SecNumCloud, délivrée par l’ANSSI, ajoute des critères d’indépendance juridique et capitalistique, particulièrement pertinents face au risque Cloud Act évoqué plus haut.
La limite de ces labels tient à leur portée réelle. Un hébergeur peut afficher une certification ISO 27001 valable pour son siège social sans que ses datacenters régionaux soient couverts par le même audit. Avant de vous fier à un logo affiché sur un site commercial, demandez systématiquement le certificat nominatif, son périmètre exact, sa date d’émission et sa date d’expiration. Un certificat expiré depuis six mois ne protège personne.
Comment vérifier qu’un hébergeur français respecte réellement le RGPD ?
Avant de signer avec un hébergeur, ou avant de renouveler un contrat existant, une série de vérifications documentaires et opérationnelles doit être menée méthodiquement. Cette checklist s’applique aussi bien à un appel d’offres formel qu’à une simple mise à jour de votre registre de traitement.
- Demandez le DPA signé et daté, avec le contenu minimum détaillé plus haut, pas un modèle vierge.
- Vérifiez la preuve de localisation des données, idéalement par un engagement contractuel explicite mentionnant les pays où résident les serveurs primaires et les sauvegardes.
- Contrôlez l’identité juridique de l’hébergeur, via son numéro SIREN et sa structure capitalistique, pour évaluer son exposition à des juridictions étrangères.
- Exigez les certificats de sécurité à jour (ISO 27001, HDS, SecNumCloud selon votre secteur), avec leur périmètre précis.
- Demandez un rapport d’audit récent, même synthétique, plutôt qu’une simple déclaration commerciale de conformité.
- Vérifiez la politique de rétention des données et sa cohérence avec vos propres durées de conservation déclarées.
- Testez la procédure de notification d’incident : quel délai contractuel, quel canal de communication, quelle personne de contact ?
- Vérifiez les clauses de réversibilité : comment récupérer l’intégralité de vos données en cas de changement de prestataire, sous quel format, dans quel délai ?
Certaines clauses contractuelles méritent d’être négociées plutôt qu’acceptées telles quelles. Le délai de préavis en cas de résiliation, la propriété exclusive des données par le client, et l’engagement à ne jamais céder les données à des tiers commerciaux sont des points sur lesquels un hébergeur sérieux ne devrait pas montrer de réticence.
Conseil de pro : Avant la mise en production, demandez un test réel de portabilité : exportez un échantillon de vos données et vérifiez que le format livré est exploitable sans dépendre d’un outil propriétaire de l’hébergeur. C’est le meilleur indicateur de la sincérité d’une clause de réversibilité.
La procédure d’entrée et de sortie des données mérite une attention particulière dès la phase de négociation, et pas seulement au moment d’un litige. Un hébergeur qui documente clairement son processus de destruction sécurisée des données, avec certificat de destruction à l’appui, démontre un niveau de maturité que peu de prestataires affichent spontanément. Notre checklist RGPD dédiée au cloud détaille point par point ces vérifications pour les entreprises françaises.
Pourquoi la souveraineté des données devient un critère stratégique
La conformité RGPD n’est plus seulement une contrainte juridique à cocher : elle devient un argument commercial. Dans les appels d’offres B2B, la localisation des données et la preuve documentaire de conformité figurent désormais parmi les critères de sélection, parfois avant même le prix.
Cet arbitrage entre souveraineté, coût et innovation ne se résout pas par une réponse unique. Un hébergeur français bien documenté coûte parfois plus cher qu’une offre internationale généraliste, mais il vous évite des mois de justification juridique face à un client exigeant ou à un contrôle de la CNIL. La vraie question n’est pas « France ou étranger », mais « quelles preuves puis-je produire, à tout moment, pour démontrer ma conformité ? ».
Notre conviction, forgée par l’observation de nombreux dossiers de conformité : la documentation continue vaut plus qu’un audit ponctuel impressionnant. Un DPA signé il y a trois ans sans mise à jour, un certificat expiré, un registre de traitement jamais révisé, ces négligences pèsent plus lourd qu’un défaut technique isolé. Programmez des revues annuelles, pas seulement des audits de crise.
— Yundera
Une infrastructure hébergée en France pour alléger votre charge de conformité
Réduire la complexité de votre conformité RGPD commence souvent par un choix simple : confier votre hébergement à un prestataire qui a déjà pensé la localisation, le contrat et l’exportabilité des données, plutôt que de reconstruire ces garanties vous-même sur une infrastructure généraliste. Des serveurs privés hébergés en France, entièrement gérés, avec export des données garanti à tout moment et une infrastructure qui ne collecte ni ne revend aucune information vous concernant.
Concrètement, vous accédez à de nombreuses applications open source déjà installées, stockage de fichiers, partage de photos, hébergement de sites, sans avoir à négocier vous-même chaque brique technique avec un fournisseur différent. La souveraineté des données reste au cœur de l’approche : vos données restent en France, sous votre contrôle, exportables à tout moment si vous décidez de changer de solution.
Si votre entreprise cherche une alternative gérée aux offres cloud généralistes, sans les incertitudes juridiques abordées plus haut, consultez la page consacrée aux serveurs privés Yundera pour évaluer si cette infrastructure correspond à votre besoin. Les startups et PME qui cherchent à limiter leurs coûts informatiques tout en gardant la maîtrise de leurs données trouveront également des repères utiles sur la page dédiée aux solutions pour petites structures.
Sources
Pour approfondir chaque point abordé, quelques textes de référence méritent d’être gardés sous la main. Le règlement (UE) 2016/679 sur EUR-Lex reste le texte fondateur à consulter pour toute question de principe. L’article 28 sur Legifrance détaille les obligations contractuelles envers un sous-traitant. Le guide du Comité européen de la protection des données sur les transferts internationaux éclaire les situations hors EEE, tandis que la CNIL fournit des guides pratiques adaptés au contexte français, notamment sur la notification des violations de données.
- Legifrance — Article 28 RGPD
- EDPB — Transferts internationaux et obligations
- EUR-Lex — Règlement (UE) 2016/679 (RGPD)
- CNIL — Le règlement européen sur la protection des données
Questions fréquentes
Que dit l’article 32 du RGPD sur la sécurité des données ?
L’article 32 impose des mesures techniques et organisationnelles « appropriées » au risque, sans liste fermée, incluant généralement le chiffrement, la journalisation des accès et des sauvegardes testées régulièrement.
Que dit l’article 34 du RGPD sur la notification aux personnes concernées ?
Il faut informer directement les personnes concernées lorsqu’une violation de données présente un risque élevé pour leurs droits et libertés, en complément de la notification à la CNIL.
Que dit l’article 17 du RGPD sur le droit à l’effacement ?
Les personnes concernées ont le droit d’obtenir l’effacement de leurs données personnelles dans certains cas, ce qui implique que votre hébergeur doit techniquement permettre une suppression complète et vérifiable, pas seulement une désactivation de compte.
Que dit l’article 21 du RGPD sur le droit d’opposition ?
Une personne peut s’opposer à un traitement de ses données, notamment à des fins de prospection commerciale, ce qui oblige le responsable de traitement à disposer d’un processus rapide pour interrompre le traitement chez l’hébergeur concerné.
Un hébergeur situé en France est-il automatiquement conforme au RGPD ?
Non. La localisation en France simplifie les transferts internationaux mais ne remplace pas un DPA signé, des mesures techniques conformes à l’article 32 et une vérification de la structure juridique du prestataire face à des lois étrangères comme le Cloud Act.
Quelle est la différence entre HDS et SecNumCloud ?
HDS s’applique spécifiquement aux hébergeurs de données de santé en France, tandis que SecNumCloud, délivrée par l’ANSSI, certifie un niveau de sécurité renforcé et une indépendance juridique et capitalistique vis-à-vis de juridictions extra-européennes.
RGPD hébergement des données en France : les obligations à connaître