Règle 3-2-1 de sauvegarde : l'appliquer en PME et chez soi
La règle 3-2-1 consiste à garder 3 copies de vos données, sur 2 supports différents, dont 1 hors ligne. La CNIL la recommande explicitement : c'est la façon la plus simple de survivre à une panne, un vol ou un rançongiciel. Voici comment l'appliquer concrètement, que vous soyez indépendant, PME ou particulier.
En bref:
- La règle 3-2-1 signifie 3 copies des données, sur 2 supports différents, dont au moins 1 conservée hors ligne.
- La CNIL recommande aussi de stocker au moins une sauvegarde sur un site géographiquement distinct de celui où se trouvent les données d'origine.
- Une synchronisation cloud ne vaut pas sauvegarde : une suppression ou un chiffrement par rançongiciel se propage à toutes les copies synchronisées.
- Les cybercriminels cherchent souvent à détruire les sauvegardes : un support resté branché au réseau peut être chiffré lui aussi.
- Une sauvegarde jamais restaurée n'est pas fiable : testez régulièrement l'intégrité et la restauration de vos copies, et notez le résultat.
Table des matières
- Qu'est-ce que la règle 3-2-1 de sauvegarde ?
- Pourquoi une seule sauvegarde ne suffit-elle pas ?
- Synchronisation cloud et sauvegarde : quelle différence ?
- Comment appliquer la règle 3-2-1 étape par étape ?
- Quels supports choisir pour vos trois copies ?
- Comment protéger ses sauvegardes contre un rançongiciel ?
- À quelle fréquence sauvegarder et combien de temps garder les copies ?
- Comment vérifier que vos sauvegardes fonctionnent vraiment ?
- Yundera : un serveur privé en France pour garder une copie distante
- Les erreurs les plus fréquentes avec la règle 3-2-1
- Sources
- Questions fréquentes
Qu'est-ce que la règle 3-2-1 de sauvegarde ?
La règle 3-2-1 est une méthode simple pour ne jamais dépendre d'une seule copie de vos données : 3 copies, sur 2 supports différents, dont 1 hors ligne. La CNIL la recommande dans sa fiche Sécurité : Sauvegarder : disposer de trois copies des données, puis les « stocker sur 2 supports différents, dont 1 hors ligne ».
- 3 copies : l'original sur lequel vous travaillez, plus deux sauvegardes. Si l'une est perdue ou corrompue, il en reste toujours une autre.
- 2 supports différents : par exemple un disque externe et un serveur distant. Deux disques du même modèle posés sur le même bureau ne comptent pas, car une même panne, une surtension ou un vol peut les toucher tous les deux.
- 1 copie hors ligne : une copie débranchée de l'ordinateur et du réseau. Un rançongiciel ne peut pas chiffrer ce qu'il ne peut pas atteindre.
On voit souvent une autre version, avec « 1 copie hors site ». Elle ne contredit pas la version de la CNIL, elle la complète. La CNIL demande d'ailleurs aussi de conserver au moins une sauvegarde sur un site géographiquement distinct de celui où se trouvent les données. Une copie hors site résiste à un incendie ou à un cambriolage, et une copie hors ligne résiste à une attaque informatique. Le plus sûr est d'avoir les deux.
Conseil de pro : une même copie peut cocher les deux cases. Un disque externe débranché, que vous rangez chez vous plutôt qu'au bureau, est à la fois hors ligne et hors site.
Pourquoi une seule sauvegarde ne suffit-elle pas ?
Une seule sauvegarde ne suffit pas parce qu'elle est souvent exposée au même incident que l'original : si les deux copies sont au même endroit, ou toujours connectées, elles peuvent disparaître ensemble. C'est pourtant de cette copie que tout dépend en cas de problème. Pour Cybermalveillance.gouv.fr, « la sauvegarde est souvent le seul moyen de retrouver vos données ».
- Panne de disque : le disque de l'ordinateur lâche, et le disque de sauvegarde, acheté en même temps et utilisé de la même façon, peut tomber en panne peu après.
- Vol : un cambrioleur qui emporte l'ordinateur portable prend souvent le disque externe rangé dans la même sacoche ou sur le même bureau.
- Incendie ou dégât des eaux : un sinistre au bureau détruit tout ce qui se trouve dans la pièce, l'original comme la copie.
- Erreur humaine : un dossier supprimé ou écrasé par erreur peut être répliqué vers la sauvegarde avant que vous ne vous en rendiez compte, si celle-ci ne garde pas d'anciennes versions.
- Rançongiciel : un disque resté branché ou un partage réseau accessible est chiffré en même temps que vos fichiers. La fiche réflexe de Cybermalveillance précise que les cybercriminels « chercheront souvent à détruire les sauvegardes de la victime ».
Dans chacun de ces cas, une copie unique, au même endroit ou toujours connectée, est perdue en même temps que l'original. La règle 3-2-1 répond justement à ce problème : en multipliant les copies, les supports et les lieux, elle fait en sorte qu'aucun incident ne puisse tout emporter à la fois.
Synchronisation cloud et sauvegarde : quelle différence ?
Une synchronisation garde le même contenu à plusieurs endroits, alors qu'une sauvegarde garde une copie de vos données telles qu'elles étaient à un moment donné. Les deux ne protègent donc pas contre les mêmes risques. Quand vous synchronisez un dossier avec Google Drive, OneDrive ou Dropbox, chaque changement fait sur votre poste est reproduit dans le cloud, puis sur vos autres appareils, en quelques secondes.
C'est très pratique au quotidien, mais une synchronisation reproduit aussi les erreurs :
- Suppression : un dossier effacé par erreur sur votre ordinateur disparaît aussi de tous les appareils synchronisés.
- Écrasement : si vous enregistrez une mauvaise version d'un fichier, elle remplace la bonne partout.
- Rançongiciel : les fichiers chiffrés sur votre poste sont synchronisés comme n'importe quelle modification, et la version chiffrée remplace l'original dans le cloud.
Une vraie sauvegarde fonctionne autrement. Elle est :
- Datée : vous savez exactement à quel moment chaque copie a été faite.
- Versionnée : vous pouvez revenir à l'état d'hier, de la semaine dernière ou d'avant une attaque.
- Isolée : une copie déconnectée n'est pas touchée par ce qui arrive sur votre poste. C'est le sens de la copie hors ligne, déconnectée du réseau que recommande la CNIL.
Certains services de synchronisation ont une corbeille ou un historique des versions, mais c'est le fournisseur qui en fixe les limites et la durée. Un service de synchronisation peut donc être l'un de vos supports dans la règle 3-2-1, mais jamais toute votre stratégie de sauvegarde.
Comment appliquer la règle 3-2-1 étape par étape ?
On applique la règle 3-2-1 en quatre étapes : faire la liste de ce qu'il faut protéger, automatiser deux copies, les répartir sur des supports et des lieux différents, puis vérifier qu'on sait les restaurer.
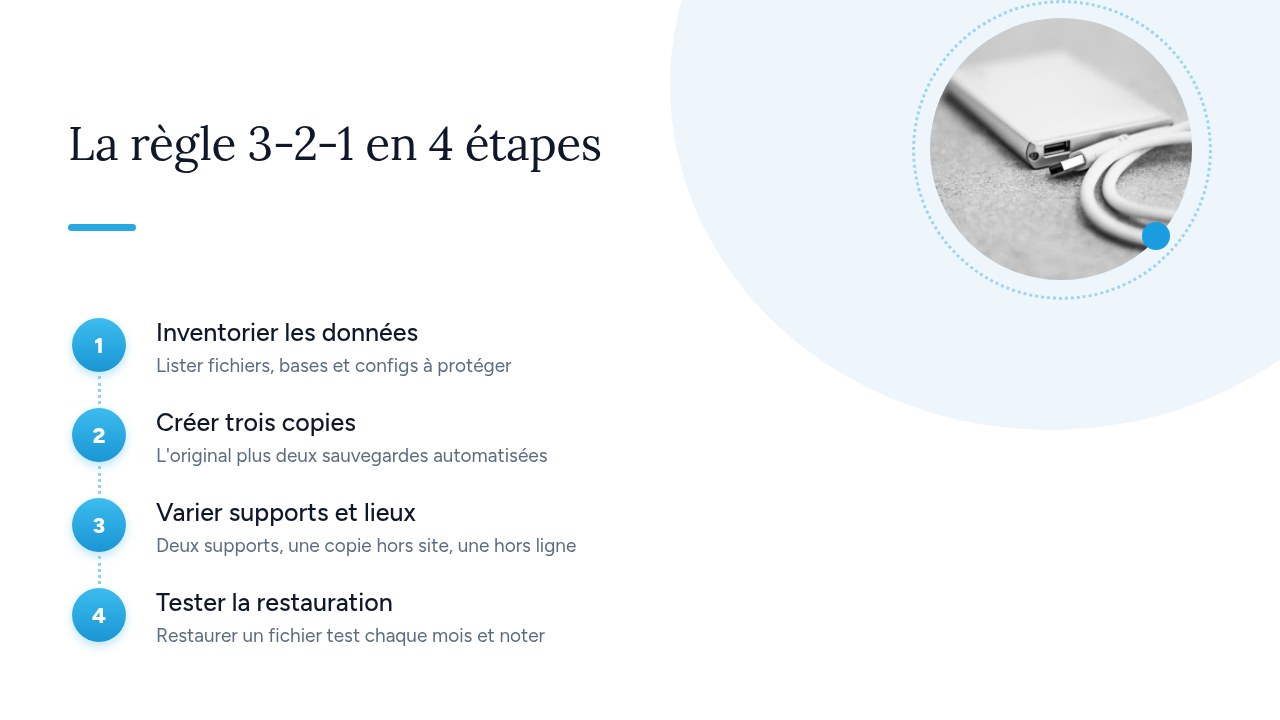
- Inventorier les données : notez tout ce dont vous ne pouvez pas vous passer. Cela comprend les documents et les photos, mais aussi les bases de données, les messageries et les configurations des logiciels métier. Cybermalveillance.gouv.fr recommande de sauvegarder les « données, systèmes et applications critiques », pas seulement les fichiers.
- Automatiser deux copies : une sauvegarde qu'il faut lancer à la main finit toujours par être oubliée. Programmez-la. La CNIL donne un rythme de référence : des sauvegardes incrémentales quotidiennes et des sauvegardes complètes à intervalles réguliers. L'incrémentale ne copie que ce qui a changé depuis la dernière sauvegarde, la complète copie tout.
- Varier les supports et les lieux : gardez par exemple une copie sur un disque externe que vous débranchez après chaque sauvegarde, et une autre sur un serveur distant, dans un autre lieu que vos locaux. Vous avez ainsi une copie hors ligne et une copie hors site.
- Tester la restauration : restaurez régulièrement un fichier de test, par exemple chaque mois, et notez la date et le résultat. Une sauvegarde n'a de valeur que si vous pouvez la restaurer.
Conseil de pro : écrivez la procédure de restauration sur une page et rangez-la avec le disque hors ligne. Le jour d'un incident, personne n'a envie de chercher comment faire.
Quels supports choisir pour vos trois copies ?
Pour vos trois copies, le plus simple est de combiner un support local que vous pouvez débrancher et un support distant, dans un autre lieu. Voici les options courantes, avec leur coût, le risque qu'elles couvrent et la facilité à les mettre hors ligne :
- Disque externe USB : c'est le moins cher et le plus simple. Il protège contre la panne de l'ordinateur et, une fois débranché, contre le rançongiciel. Cybermalveillance.gouv.fr conseille de garder « une copie de vos sauvegardes sur un support externe […] que vous débranchez une fois la sauvegarde effectuée ». Son point faible : il est facile à perdre ou à voler.
- NAS : il coûte plus cher au départ, mais il centralise les sauvegardes de plusieurs postes et les automatise. Comme il reste branché au réseau, il est exposé à un rançongiciel s'il n'est pas bien isolé.
- Serveur distant : vous payez un abonnement, et il couvre les risques physiques du bureau comme le vol, l'incendie ou le dégât des eaux. C'est votre copie hors site, mais pas une copie hors ligne.
- Stockage objet : vous payez selon le volume stocké. Il convient bien aux grands volumes, et certaines offres permettent de garder plusieurs versions des fichiers ou de les verrouiller. C'est aussi une copie hors site.
- Bande magnétique : elle demande un matériel spécifique et convient plutôt aux PME qui ont beaucoup de données. Une fois éjectée et rangée, la bande est réellement hors ligne.
Attention : deux disques du même modèle, posés au même endroit, ne font pas vraiment deux supports différents. Une surtension, un vol ou un incendie peut les détruire tous les deux. Cybermalveillance recommande aussi de garder une sauvegarde dans un lieu différent de celui où sont stockées les données originales.
Comment protéger ses sauvegardes contre un rançongiciel ?
Pour protéger vos sauvegardes contre un rançongiciel, gardez au moins une copie hors de portée de l'attaquant, c'est-à-dire déconnectée et chiffrée, et préparez à l'avance la façon de restaurer vos données. Les sauvegardes sont en effet une cible : selon la fiche réflexe rançongiciel de Cybermalveillance.gouv.fr, les cybercriminels « chercheront souvent à détruire les sauvegardes de la victime », pour la priver de toute solution autre que payer la rançon.
- Garder des copies déconnectées : un rançongiciel chiffre tout ce qu'il peut atteindre, qu'il s'agisse de disques branchés, de partages réseau ou de dossiers synchronisés. Une copie débranchée lui échappe.
- Chiffrer les sauvegardes : la CNIL demande de protéger les données sauvegardées au même niveau de sécurité que les données d'origine, par exemple en chiffrant les sauvegardes. Si un disque est volé ou une copie distante exposée, son contenu reste illisible.
- Séparer les accès : n'utilisez pas le même compte, ni le même mot de passe, pour votre poste de travail et pour votre système de sauvegarde.
Si l'attaque a lieu, la fiche donne deux consignes claires :
- Isoler : « Si vos sauvegardes sont connectées au réseau, débranchez-les pour éviter leur destruction. »
- Restaurer avec prudence : restaurez les données depuis une sauvegarde antérieure à l'attaque, après vous être assuré qu'elle n'était pas infectée.
Conseil de pro : conservez la clé de chiffrement de vos sauvegardes ailleurs que sur le poste sauvegardé, par exemple dans un gestionnaire de mots de passe ou sur papier dans un lieu sûr. Si vous la perdez, la sauvegarde ne peut plus être restaurée.
À quelle fréquence sauvegarder et combien de temps garder les copies ?
Sauvegardez aussi souvent que l'exige la quantité de travail que vous pouvez vous permettre de perdre. Cybermalveillance.gouv.fr le dit ainsi : « la fréquence de vos sauvegardes dépendra de votre risque admissible de pertes de données ». Posez-vous une question simple : si mon disque lâchait maintenant, combien d'heures ou de jours de travail accepterais-je de refaire ?
Voici quelques exemples de rythmes. Ce ne sont pas des normes, adaptez-les à votre activité :
- Indépendant : une sauvegarde automatique chaque jour de travail, et une copie sur un disque externe que vous débranchez chaque semaine.
- PME : le rythme proposé par la CNIL, c'est-à-dire des sauvegardes incrémentales quotidiennes et des sauvegardes complètes à intervalles réguliers. Les bases très actives, comme la comptabilité ou la gestion commerciale, peuvent justifier plusieurs sauvegardes par jour.
- Famille : une sauvegarde automatique chaque semaine, plus une sauvegarde juste après un événement important, comme le transfert des photos des vacances.
La durée de conservation compte autant que la fréquence. Gardez plusieurs générations de sauvegardes, par exemple des quotidiennes, des hebdomadaires et des mensuelles. Un fichier corrompu ou chiffré peut passer inaperçu pendant des jours : il faut pouvoir revenir à une version d'avant le problème.
Attention cependant pour les données personnelles, comme celles de vos clients, de vos salariés ou de vos prospects : le RGPD limite la durée pendant laquelle vous pouvez les conserver, et cette règle s'applique aussi à vos sauvegardes. Garder une sauvegarde indéfiniment revient à conserver ces données plus longtemps que ce qui est permis.
Comment vérifier que vos sauvegardes fonctionnent vraiment ?
La seule façon de savoir si une sauvegarde fonctionne, c'est d'essayer de la restaurer. Qu'un logiciel affiche « sauvegarde réussie » prouve que la copie a été faite, pas que vous pourrez la récupérer. La CNIL demande de « tester régulièrement l'intégrité des sauvegardes et la capacité de les restaurer ». Cybermalveillance.gouv.fr recommande de vérifier que la sauvegarde fonctionne, « par exemple, en la copiant dans le système original ».
Vous pouvez tester par niveaux, en allant du plus simple au plus complet :
- Un fichier : chaque mois, restaurez un document au hasard et vérifiez qu'il s'ouvre et qu'il est complet.
- Un dossier : de temps en temps, restaurez un dossier entier, par exemple la comptabilité ou les photos d'une année, dans un emplacement de test.
- Un poste complet : une fois par an, reconstruisez un ordinateur ou un serveur à partir des sauvegardes, en notant le temps que cela prend.
Notez chaque test dans un registre simple : la date, ce que vous avez restauré, le support utilisé, le résultat et le temps nécessaire. Pour une PME, ce registre permet aussi de montrer que les mesures de sécurité sont réellement appliquées.
Prévoyez enfin une procédure d'isolement d'urgence, qui indique qui débranche quoi, et dans quel ordre, si vous soupçonnez une attaque. Pour aller plus loin, l'ANSSI a publié le 6 décembre 2023 un guide de la collection « Les Essentiels » consacré à la sauvegarde des systèmes d'information.
Yundera : un serveur privé en France pour garder une copie distante
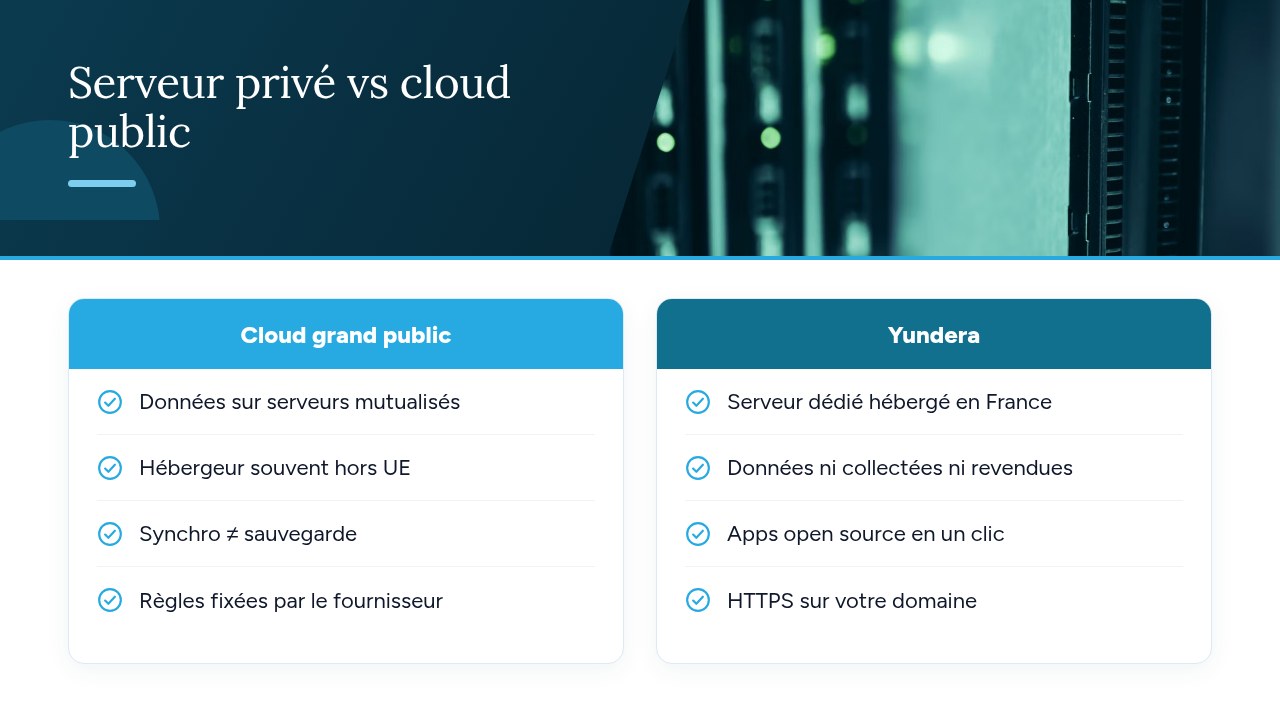
Pour la copie hors site de la règle 3-2-1, une solution possible est de stocker vos fichiers sur un serveur privé situé ailleurs que dans vos locaux, sans avoir à gérer vous-même ce serveur. Yundera propose pour cela un serveur privé géré, le Personal Cloud Server : il est hébergé en France et dédié à un seul client. L'application de stockage de fichiers s'installe en un clic depuis un store, comme les autres applications open source disponibles (photos, hébergement de site web, bureautique, etc.). Chaque application est accessible sur votre propre domaine en HTTPS, sans IP fixe, sans redirection de ports et sans certificat à configurer. Vos données restent sur votre serveur : Yundera ne les collecte pas et ne les revend pas. Aucune compétence technique n'est nécessaire, car c'est Yundera qui gère le serveur.
Soyons clairs : ce serveur peut tenir le rôle de copie hors site dans votre stratégie, mais il ne remplit pas à lui seul toute la règle 3-2-1. Il vous faut en plus une copie hors ligne, par exemple un disque externe que vous débranchez après chaque sauvegarde, comme le recommande la CNIL. Pensez aussi à chiffrer vos sauvegardes : notre guide de la sauvegarde chiffrée auto hébergée explique comment faire, sans jargon.
Pour comparer les offres et les tarifs, rendez-vous sur la page des serveurs privés Yundera.
Les erreurs les plus fréquentes avec la règle 3-2-1
Les erreurs les plus fréquentes avec la règle 3-2-1 sont toujours les mêmes :
- Synchronisation : prendre une synchronisation cloud pour une sauvegarde.
- Disque branché : laisser le disque de sauvegarde connecté en permanence.
- Même lieu : garder toutes les copies dans le même bâtiment.
- Faux supports différents : utiliser deux supports identiques, exposés aux mêmes risques.
- Pas de chiffrement : ne pas chiffrer les sauvegardes, alors que la CNIL demande de les protéger au même niveau que les données d'origine.
- Oublis : sauvegarder les fichiers mais pas les configurations ni les logiciels métier.
- Aucun test : ne jamais tester la restauration.
Checklist à imprimer : 3 copies existent, sur 2 supports différents ; 1 copie est hors ligne et 1 est hors site ; les sauvegardes sont automatiques et chiffrées ; la clé de chiffrement est rangée à part ; le dernier test de restauration date de moins d'un mois et il a réussi.
— Yundera
Sources
- Sécurité : Sauvegarder (CNIL)
- Pourquoi et comment bien gérer ses sauvegardes ? (Cybermalveillance.gouv.fr)
- Rançongiciel ou ransomware : que faire si votre organisation est victime d'une attaque ? (Cybermalveillance.gouv.fr)
- Les 10 mesures essentielles pour votre cybersécurité (Cybermalveillance.gouv.fr)
- Sauvegarde des systèmes d'information (ANSSI, MesServicesCyber)
Questions fréquentes
Qu'est-ce que la règle 3-2-1 en sauvegarde informatique ?
La règle 3-2-1 consiste à garder 3 copies de vos données (l'original et deux sauvegardes), sur 2 supports différents, dont 1 hors ligne. La CNIL la recommande dans sa fiche Sécurité : Sauvegarder. Elle conseille aussi de garder au moins une copie sur un site géographiquement distinct.
Le cloud compte-t-il comme une copie hors site dans la règle 3-2-1 ?
Oui, un stockage distant peut servir de copie hors site, à condition qu'il s'agisse d'une vraie sauvegarde, datée et versionnée, et pas d'un simple dossier synchronisé. Une synchronisation reproduit aussi les suppressions et les fichiers chiffrés par un rançongiciel. Comme une copie dans le cloud reste connectée, il vous faut en plus une copie hors ligne.
Un NAS suffit-il pour sauvegarder les données d'une PME ?
Non, pas à lui seul. Un NAS centralise et automatise les sauvegardes, mais il est dans les mêmes locaux que vos postes et reste branché au réseau, donc exposé au vol, à l'incendie et au rançongiciel. Complétez-le avec une copie hors site et une copie hors ligne.
À quelle fréquence faut-il faire une sauvegarde ?
Selon Cybermalveillance.gouv.fr, la fréquence dépend de votre « risque admissible de pertes de données », c'est-à-dire de la quantité de travail que vous acceptez de perdre. Pour une PME, la CNIL donne comme référence des sauvegardes incrémentales quotidiennes et des sauvegardes complètes à intervalles réguliers.
Comment protéger ses sauvegardes contre un rançongiciel ?
Gardez au moins une copie déconnectée, chiffrez vos sauvegardes et utilisez des identifiants différents de ceux de vos postes de travail. En cas d'attaque, Cybermalveillance.gouv.fr conseille de débrancher les sauvegardes connectées. Restaurez ensuite depuis une sauvegarde antérieure à l'attaque, après avoir vérifié qu'elle n'est pas infectée.
Règle 3-2-1 de sauvegarde : l'appliquer en PME et chez soi