Migration vers cloud privé : guide pour DSI et décideurs
Pour des workloads stables, sensibles ou coûteux en transfert de données, le cloud privé apporte trois choses que le cloud public ne garantit pas toujours : souveraineté, coûts prévisibles et performance constante. La bonne méthode suit quatre étapes : un audit des workloads, un pilote limité, une migration par lots, puis une exploitation outillée avec monitoring et gouvernance FinOps.
En bref:
- La migration vers un cloud privé est surtout justifiée pour des workloads stables, sensibles ou coûteux en transfert de données, avec un audit préalable pour limiter les risques.
- Le choix de l’approche de migration dépend du niveau de risque accepté, avec des stratégies variées allant du déplacement direct (rehost) à la refonte complète (refactor).
- La sécurité durant la migration doit respecter le chiffrement, la segmentation réseau, la confiance zéro, et des contrôles précis pour garantir conformité et traçabilité.
- La gestion post-migration requiert une supervision continue, des tests réguliers, et une discipline FinOps pour éviter que le coût ne s’envole.
- Une offre gérée comme Yundera permet aux PME et indépendants de bénéficier d’un cloud privé sécurisé, flexible, sans gérer une équipe dédiée, à partir d’un audit initial et d’un pilote limité.
Table des matières
- Cloud privé ou cloud public : quelles différences concrètes ?
- Pourquoi les entreprises rapatrient leurs workloads vers le privé ?
- Comment auditer son infrastructure avant de migrer ?
- Rehost, replatform ou refactor : quelle stratégie de migration choisir ?
- Réplication, snapshot ou synchronisation : comment migrer les données sans perte ?
- Quelles garanties de sécurité et de conformité pendant la migration ?
- Comment piloter l’exploitation d’un cloud privé après la migration ?
- Ce que propose une offre gérée comme Yundera pour réussir sa migration
- Perspective : quelles règles empiriques pour décider aujourd’hui ?
- Démarrer une migration vers un cloud privé géré
- Sources
- Questions fréquentes
Cloud privé ou cloud public : quelles différences concrètes ?
Le cloud privé désigne une infrastructure dédiée à une seule organisation, qu’elle soit hébergée sur site, en colocation chez un prestataire ou opérée en mode entièrement géré par un tiers. Contrairement au cloud public, les ressources ne sont jamais partagées avec d’autres clients, ce qui change la donne sur le contrôle réseau, la localisation des données et la facturation.
La différence fonctionnelle tient surtout à la flexibilité de la facturation et au partage des responsabilités. Le cloud public facture à l’usage et mutualise l’infrastructure entre des milliers de clients, tandis qu’un serveur cloud privé isole les ressources et fixe un coût plus stable dans le temps.
Certains workloads se prêtent particulièrement bien au cloud privé :
- les bases de données à charge stable et prévisible, où l’élasticité du cloud public n’apporte rien ;
- le stockage de gros volumes avec des besoins de rétention longue ;
- les traitements d’intelligence artificielle sur données sensibles, exécutés localement plutôt que via des API externes ;
- les applications soumises à des obligations réglementaires de localisation.
Pourquoi les entreprises rapatrient leurs workloads vers le privé ?
La souveraineté numérique n’est plus un argument de conformité isolé. Elle devient un levier stratégique pour réduire la dépendance aux fournisseurs extra européens, avec des conséquences directes sur la négociation contractuelle et la maîtrise budgétaire à long terme.
Trois familles de motifs reviennent systématiquement dans les décisions de migration :
- Souveraineté et conformité : le RGPD, la directive NIS2 et le référentiel HDS pour les données de santé imposent des garanties de localisation et de traçabilité que certains contrats de cloud public ne couvrent pas nativement.
- Argumentaire FinOps : le coût total de possession (TCO) sur 3 à 5 ans bascule souvent en faveur du privé dès que les volumes de stockage et les frais de sortie de données (egress fees) deviennent réguliers.
- Cas d’usage prioritaires : bases de données à charge constante, stockage chaud volumineux, et modèles d’IA locale entraînés ou exécutés sur des données confidentielles.
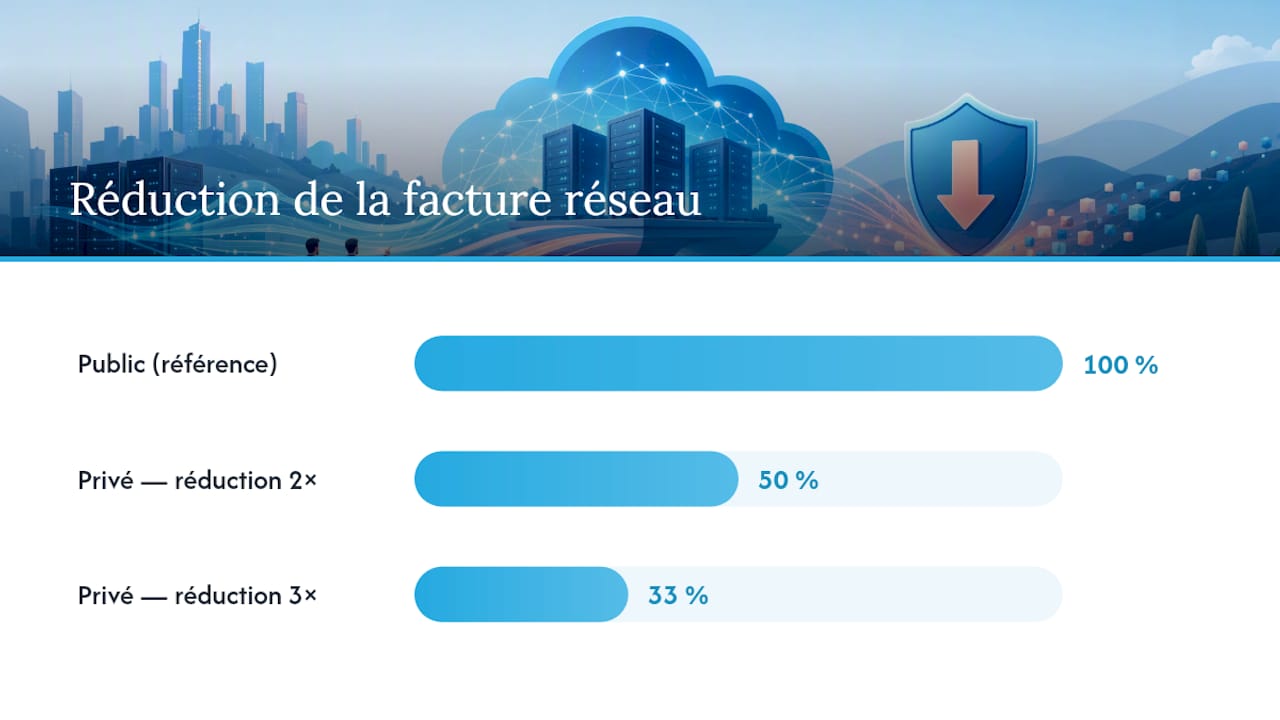
Conseil de pro : rapprocher les composants qui échangent beaucoup de données, comme une base et son cache, dans le même environnement privé peut réduire la facture réseau de deux à trois fois selon les guides de migration sectoriels.
Les analystes de marché confirment cette logique : ils recommandent une stratégie hybride où chaque workload est positionné selon sa criticité et son profil de coût, plutôt qu’un choix binaire entre tout public ou tout privé.
Comment auditer son infrastructure avant de migrer ?
Un audit sérieux évite les mauvaises surprises en cours de projet. Voici la démarche que nous recommandons avant toute décision de bascule :
- Cartographier les services et leurs dépendances : lister chaque application, sa base de données, ses files de messages et ses API amont ou aval.
- Construire une matrice de criticité : croiser impact métier et tolérance à la panne pour chaque service, afin de savoir ce qui peut attendre et ce qui ne le peut pas.
- Collecter les données de consommation réelle : CPU, mémoire, stockage, latence réseau observée sur au moins 30 jours, pas seulement les chiffres de provisionnement.
- Vérifier les licences logicielles : certains éditeurs appliquent des règles différentes selon que l’hébergement est public, privé ou hybride.
- Prioriser les premiers candidats : commencer par les workloads à faible risque métier mais à fort signal de coût, ce qui donne un pilote crédible sans exposer l’activité.
Cette étape prend généralement plus de temps que prévu. Mieux vaut la budgéter largement plutôt que de la comprimer pour tenir un calendrier arbitraire.
Rehost, replatform ou refactor : quelle stratégie de migration choisir ?
Le choix de la méthode dépend moins du dogme technique que du niveau de risque que l’organisation peut absorber. Cinq approches structurent la plupart des projets :
- Rehost : déplacer l’application telle quelle, sans modification, pour aller vite et limiter les risques immédiats.
- Replatform : adapter légèrement l’architecture, par exemple en migrant une base de données vers un moteur géré, sans réécrire le code métier.
- Refactor : repenser l’application pour tirer parti de l’automatisation et des conteneurs, pertinent quand le retour sur investissement justifie l’effort.
- Retire : décommissionner les services devenus inutiles plutôt que de les migrer, ce qui réduit la surface à gérer.
- Retain : laisser certains workloads là où ils sont, quand la migration coûterait plus cher que le statu quo.
Le cloud privé moderne emprunte largement aux pratiques du cloud public grâce à l’infrastructure as code et à l’orchestration par conteneurs, ce qui permet d’opérer des workloads critiques avec une agilité comparable à ce qu’offrent les grands fournisseurs publics.
Le plan le plus robuste combine ces méthodes plutôt que d’en imposer une seule : un pilote en rehost sur un premier lot, puis une migration progressive avec replatform sur les services qui le justifient, validée par des tests de charge avant chaque bascule définitive.
Réplication, snapshot ou synchronisation : comment migrer les données sans perte ?
Le transfert des données reste l’étape la plus sensible d’un projet de migration, car une erreur ici touche directement la production. Trois techniques dominent les projets réels, chacune avec un profil de risque différent.
- Réplication continue : un flux de données circule en permanence entre l’ancien et le nouvel environnement, ce qui minimise la fenêtre de coupure au moment de la bascule finale.
- Migration par snapshot : une image complète du système est capturée à un instant donné, puis transférée. Cette méthode convient aux volumes stables mais impose une fenêtre de gel plus longue.
- Transfert hors ligne : pour les très gros volumes, déplacer physiquement les données via un support dédié évite de saturer la bande passante réseau pendant des semaines.
Pendant la période de transition, une synchronisation bidirectionnelle permet de garder les deux environnements cohérents, utile quand plusieurs équipes continuent à écrire dans l’ancien système pendant que le nouveau se stabilise. Les guides techniques de migration recommandent la réplication logique ou par journal binaire pour les bases de données, car elle limite la charge sur le système source.
Conseil de pro : ne validez jamais une migration de données sur la seule base d’un transfert réussi. Exécutez des sommes de contrôle (checksums) sur des échantillons représentatifs, effectuez un test de restauration complet dans l’environnement cible, et ne basculez le DNS qu’après avoir observé le nouveau système en conditions réelles pendant au moins 48 heures.
Les tests de restauration doivent simuler des scénarios réalistes tenant compte de contraintes opératoires, notamment pour valider les objectifs de temps et de point de reprise (RTO/RPO).
Quelles garanties de sécurité et de conformité pendant la migration ?
La fenêtre de migration est le moment où les organisations sont le plus vulnérables, car deux environnements coexistent temporairement avec des règles de sécurité potentiellement différentes. Quelques principes réduisent ce risque :
- Chiffrer les données au repos et en transit, avec une gestion centralisée des clés (KMS) séparée des serveurs applicatifs.
- Segmenter le réseau entre l’environnement source et l’environnement cible pour éviter qu’une brèche sur l’un ne compromette l’autre.
- Adopter une logique de confiance zéro (zero trust) où chaque accès est vérifié, même en interne.
- Exiger des clauses contractuelles précises sur la localisation physique des données et le droit d’audit.
- Conserver des journaux d’accès et de modification pendant toute la durée du projet, pour disposer de preuves en cas de contrôle.
Ces exigences rejoignent celles du RGPD et de la directive NIS2, qui imposent une traçabilité renforcée pour les organisations considérées comme critiques. Pour les données de santé, le référentiel HDS ajoute des obligations de certification spécifiques à l’hébergeur.
Comment piloter l’exploitation d’un cloud privé après la migration ?
Une fois la bascule terminée, la vigilance ne baisse pas : elle change de nature. La responsabilité opérationnelle revient largement à l’organisation en cloud privé, car il n’y a plus de couche managée invisible qui absorbe les incidents à la place du client.
- Déployer une stack de supervision comme Prometheus pour la collecte de métriques, Grafana pour la visualisation et Loki pour la centralisation des journaux.
- Formaliser des runbooks détaillant qui fait quoi en cas d’incident, avec des procédures de sauvegarde et un calendrier de correctifs de sécurité.
- Planifier des tests de reprise réguliers, pas seulement au moment du projet initial mais tous les trimestres.
- Mettre en place des indicateurs FinOps qui suivent le coût réel par service, pour éviter que le TCO ne dérive silencieusement après quelques mois.
Sans cette discipline, le cloud privé perd rapidement son avantage économique face au cloud public.
Ce que propose une offre gérée comme Yundera pour réussir sa migration
Beaucoup d’organisations partagent le même constat : elles veulent la souveraineté du cloud privé sans recruter une équipe d’exploitation dédiée. Yundera répond à ce besoin avec des serveurs privés entièrement gérés, hébergés en France, où l’entreprise garde la propriété totale de ses données et peut les exporter à tout moment.
Concrètement, ce type d’offre couvre des usages fréquents chez les PME et les indépendants :
- partage de fichiers sécurisé et hébergement de sites web sans compétence technique préalable ;
- stockage de photos et de contenus avec accès sécurisé depuis n’importe où ;
- catalogue de plus de 100 applications open source prêtes à l’emploi.
Une checklist de démarrage réaliste suit toujours le même schéma : audit d’inventaire, pilote sur un périmètre limité, puis migration accompagnée par lots, avec validation à chaque étape avant la bascule suivante.
Perspective : quelles règles empiriques pour décider aujourd’hui ?
Le débat public contre privé est souvent mal posé. La vraie question porte sur trois signaux : le coût réel sur 3 à 5 ans, la sensibilité des données, et le besoin croissant d’exécuter de l’IA en local plutôt que via des API tierces.
Notre recommandation reste pragmatique : privilégier une approche hybride, migrer progressivement plutôt que d’un bloc, et accepter que la gouvernance interne (runbooks, compétences, FinOps) devienne une compétence à part entière, pas un côté à part.
— Yundera
Démarrer une migration vers un cloud privé géré
Les entreprises sans équipe infrastructure dédiée n’ont pas à choisir entre souveraineté et simplicité. Des serveurs privés personnalisés, entièrement gérés et hébergés en France, avec export des données garanti à tout moment et sans collecte ni revente de données sont proposés.
Cette approche s’adresse particulièrement aux PME, startups et indépendants qui veulent reprendre le contrôle de leurs données sans construire une équipe d’exploitation cloud en interne. La page dédiée aux PME et startups détaille comment ce modèle réduit la charge opérationnelle tout en gardant les bénéfices du cloud privé : coûts prévisibles, accès sécurisé depuis n’importe où, et plus de 100 applications open source déjà installées.
Pour engager la démarche, la meilleure première étape reste un audit d’inventaire de vos usages actuels, suivi d’un pilote accompagné sur un périmètre restreint avant toute migration à plus grande échelle.
Sources
- Souveraineté numérique : une dynamique collective
- Gartner research on hybrid cloud strategies
- Public vs private cloud — Fortinet
Questions fréquentes
Qu’est-ce qu’une migration vers le cloud privé ?
C’est le transfert d’applications et de données depuis un environnement public ou sur site vers une infrastructure dédiée à une seule organisation, réalisé en général par un audit, un pilote, puis une migration progressive par lots.
Comment mettre en place un cloud privé ?
Il faut cartographier les workloads existants, choisir entre hébergement sur site, colocation ou offre gérée, puis migrer par étapes en validant chaque lot avant la bascule finale grâce à des tests de restauration et un plan de reprise.
Qu’est-ce que le cloud privé exactement ?
Le cloud privé est une infrastructure informatique réservée à une seule entreprise, qui n’est jamais partagée avec d’autres clients, contrairement au cloud public où les ressources sont mutualisées entre de multiples utilisateurs.
Quelle solution cloud convient le mieux aux particuliers et petites structures ?
Pour les particuliers, familles et indépendants qui veulent garder la propriété de leurs données sans gérer eux-mêmes un serveur, une offre gérée apporte un compromis entre simplicité d’usage et souveraineté réelle.
Migration vers cloud privé : guide pour DSI et décideurs