Double authentification (2FA) : le guide pour PME en 2026
La double authentification (2FA) demande une deuxième preuve en plus du mot de passe, par exemple un code généré par une application, une clé physique ou une empreinte. Pour une PME, c'est la mesure la plus rentable contre le vol de comptes : Microsoft estime qu'elle bloque plus de 99,9 % des attaques de compromission de comptes. La CNIL (recommandation du 20 mars 2025) et l'ANSSI recommandent de l'activer partout où c'est possible, en commençant par les messageries, les accès distants et les comptes administrateurs.
En bref:
- La double authentification combine deux facteurs de nature différente : ce que vous savez (mot de passe), ce que vous possédez (téléphone, clé) ou ce que vous êtes (biométrie).
- Selon Microsoft, l'authentification multifacteur bloque plus de 99,9 % des attaques de compromission de comptes.
- La CNIL a adopté le 20 mars 2025 une recommandation dédiée à l'authentification multifacteur, qui signale notamment les limites du code envoyé par SMS.
- L'ANSSI recommande de privilégier l'authentification multifacteur et, en particulier, un facteur de possession comme une application d'authentification ou une clé de sécurité.
- Commencez par les comptes critiques (messagerie, administrateurs, accès distants, outils financiers) et prévoyez des codes de secours avant de généraliser.
Table des matières
- Qu'est-ce que la double authentification et en quoi diffère-t-elle d'un simple mot de passe ?
- Pourquoi le mot de passe seul ne suffit plus en entreprise ?
- Que recommandent la CNIL et l'ANSSI sur l'authentification multifacteur ?
- SMS, application, clé de sécurité : quelle méthode choisir ?
- Quels comptes protéger en priorité dans une PME ?
- Comment déployer la double authentification dans son équipe ?
- Double authentification et RGPD : quelles obligations pour l'employeur ?
- La double authentification suffit-elle à protéger vos comptes ?
- Yundera : moins de comptes dispersés, des données qui restent chez vous
- Les erreurs les plus fréquentes lors du passage à la double authentification
- Sources
- Questions fréquentes
Qu'est-ce que la double authentification et en quoi diffère-t-elle d'un simple mot de passe ?
La double authentification consiste à prouver son identité avec deux éléments de nature différente au lieu d'un seul mot de passe. Même si votre mot de passe est volé, l'attaquant ne peut pas se connecter sans le second élément. Cybermalveillance.gouv.fr précise qu'on parle aussi de validation ou de vérification en 2 étapes, ou de « 2FA ». Les termes authentification forte et authentification multifacteur (MFA) désignent la même logique, avec deux facteurs ou plus.
La recommandation de la CNIL sur l'authentification multifacteur classe les facteurs en trois catégories :
- Connaissance : ce que vous savez, comme un mot de passe ou un code PIN.
- Possession : ce que vous détenez, comme un smartphone avec une application d'authentification, une clé de sécurité ou un téléphone qui reçoit un code.
- Inhérence : ce que vous êtes, comme une empreinte digitale ou une reconnaissance faciale.
Pour qu'il y ait vraiment double authentification, il faut combiner deux catégories différentes. Un mot de passe suivi d'une question secrète, ou de deux mots de passe, reste un seul facteur de connaissance : un pirate qui a obtenu l'un peut souvent obtenir l'autre de la même façon. En pratique, la double authentification sert surtout à bloquer les connexions depuis un appareil inconnu. Le service vous demande alors de confirmer l'accès.
Conseil de pro : quand un service vous propose plusieurs méthodes, choisissez un facteur de possession (application ou clé) plutôt qu'une question secrète, qui ne protège pas davantage que le mot de passe.
Pourquoi le mot de passe seul ne suffit plus en entreprise ?
Le mot de passe seul ne suffit plus, car il peut être volé, deviné ou réutilisé sans que vous le sachiez. L'attaquant n'a alors besoin de rien d'autre pour entrer. Les chiffres publiés par Microsoft en 2019 montrent l'ampleur du problème :
- Volume d'attaques : plus de 300 millions de tentatives de connexion frauduleuses par jour visaient alors ses seuls services cloud.
- Réutilisation : jusqu'à 73 % des mots de passe sont des doublons. Une fuite sur un site grand public peut donc ouvrir la messagerie professionnelle d'un salarié.
- Efficacité de la MFA : selon le même article, l'authentification multifacteur bloque plus de 99,9 % des attaques de compromission de comptes.
La CNIL arrive à la même conclusion. Dans sa recommandation sur les mots de passe, elle écrit que « les solutions d'authentification forte ou à plusieurs facteurs fournissent une meilleure protection ». Elle fixe aussi un niveau minimal de 80 bits d'entropie pour un mot de passe utilisé sans mesure complémentaire. En clair, sans second facteur, il faut un mot de passe long et complexe que peu de salariés retiennent sans aide. Cybermalveillance.gouv.fr retient au minimum 12 signes mélangeant majuscules, minuscules, chiffres et caractères spéciaux.
Conseil de pro : ne choisissez pas entre un bon mot de passe et la double authentification. Le second facteur compense une fuite, mais il ne rattrape pas un mot de passe faible réutilisé partout.
Que recommandent la CNIL et l'ANSSI sur l'authentification multifacteur ?
La CNIL et l'ANSSI recommandent toutes deux de privilégier l'authentification multifacteur. L'ANSSI le fait sous l'angle de la sécurité technique, la CNIL sous celui de la protection des données personnelles.
- Le guide de l'ANSSI : publiées le 8 octobre 2021, les recommandations relatives à l'authentification multifacteur et aux mots de passe couvrent tous les types d'accès, des comptes à privilèges des administrateurs jusqu'aux applications web. Deux consignes structurent le guide : « privilégier l'utilisation de l'authentification multifacteur » et « privilégier l'utilisation de l'authentification reposant sur un facteur de possession », comme une application ou une clé de sécurité.
- La recommandation de la CNIL : adoptée par la délibération n° 2025-019 du 20 mars 2025, elle a été publiée le 1er avril 2025 après une consultation publique qui a reçu 18 contributions. Elle s'adresse aux organismes qui mettent en place la MFA et aux fournisseurs de solutions. Elle détaille les facteurs (connaissance, possession, inhérence), les points d'attention sur l'envoi d'un code à usage unique par SMS et l'usage de l'équipement personnel des salariés comme facteur de possession.
Pour une PME, les deux textes se lisent ensemble. L'ANSSI aide à choisir des méthodes réellement robustes et à décider quels accès protéger en priorité. La CNIL aide à les déployer sans collecter plus de données que nécessaire et en respectant les droits des salariés.
Conseil de pro : gardez une trace écrite de vos choix (comptes couverts, méthode retenue, alternative proposée aux salariés). En cas de contrôle ou d'incident, ce document montre que vous avez appliqué les recommandations officielles.
SMS, application, clé de sécurité : quelle méthode choisir ?
Pour les comptes sensibles, choisissez une application d'authentification ou une clé de sécurité. Le SMS reste acceptable pour les comptes moins exposés, faute de mieux. Cybermalveillance.gouv.fr cite les principales options proposées par les services en ligne : code reçu par SMS ou par e-mail, application, clé spécifique ou reconnaissance biométrique.
- Code par SMS ou e-mail : simple et universel, mais le code peut être intercepté ou détourné, par exemple par une usurpation de carte SIM ou une boîte mail compromise. La recommandation de la CNIL consacre des points d'attention spécifiques à l'envoi d'un code à usage unique par SMS. Ce reste toutefois bien mieux que rien.
- Application TOTP : l'application génère un code à 6 chiffres renouvelé toutes les 30 secondes, hors ligne. C'est gratuit et plus robuste que le SMS, mais un faux site peut encore vous soutirer le code.
- Notification push : vous validez la connexion d'un geste. C'est pratique, mais attention aux validations machinales quand un attaquant multiplie les demandes.
- Clé physique FIDO2 ou passkey : elle est liée au vrai site, ce qui la rend très résistante à l'hameçonnage. C'est le meilleur choix pour les administrateurs et la messagerie.
- Biométrie : elle déverrouille le plus souvent une passkey ou une application sur l'appareil. C'est confortable, mais il s'agit de données sensibles à garder sur l'appareil.
Ce classement suit la préférence de l'ANSSI pour un facteur de possession.
Conseil de pro : achetez deux clés par administrateur et enregistrez-les toutes les deux sur chaque compte. Gardez la seconde dans un lieu sûr, séparé, pour qu'une perte ne vous bloque pas.
Quels comptes protéger en priorité dans une PME ?
Commencez par les comptes qui donnent accès à tous les autres : la messagerie et les comptes administrateurs, puis les accès distants et l'argent. Le guide de l'ANSSI vise explicitement l'accès aux comptes à privilèges, notamment ceux des administrateurs, et aux applications web. Voici un ordre de priorité réaliste :
- Messagerie : c'est elle qui reçoit les liens de réinitialisation. Un pirate qui la contrôle peut récupérer presque tous les autres comptes.
- Comptes administrateurs et à privilèges : console Microsoft 365 ou Google Workspace, serveurs, pare-feu, logiciels métier. Une seule compromission suffit à paralyser l'entreprise.
- Accès distants et VPN : ils ouvrent la porte du réseau interne depuis n'importe où.
- Banque et outils financiers : comptes bancaires, logiciel de facturation et paie, plateformes de paiement.
- Stockage cloud : contrats, fichiers clients et données personnelles s'y concentrent.
- Nom de domaine et DNS : avec le compte du registrar, un attaquant peut détourner votre site et vos e-mails.
- Réseaux sociaux de l'entreprise : un compte piraté sert à arnaquer vos clients au nom de votre marque.
Sur chacun de ces comptes, la double authentification garantit, selon Cybermalveillance.gouv.fr, que vous seul pourrez autoriser un nouvel appareil à se connecter.
Conseil de pro : n'oubliez pas les comptes partagés, comme un accès fournisseur ou un compte de réseau social géré à plusieurs. Ce sont souvent les derniers sans second facteur. Rattachez-les à une clé ou à une application gérée par un responsable désigné.
Comment déployer la double authentification dans son équipe ?
Déployez la double authentification par étapes : d'abord les comptes critiques, puis le reste de l'équipe, avec une procédure de secours prête avant le premier blocage. Voici une méthode en quatre étapes adaptée à une PME :
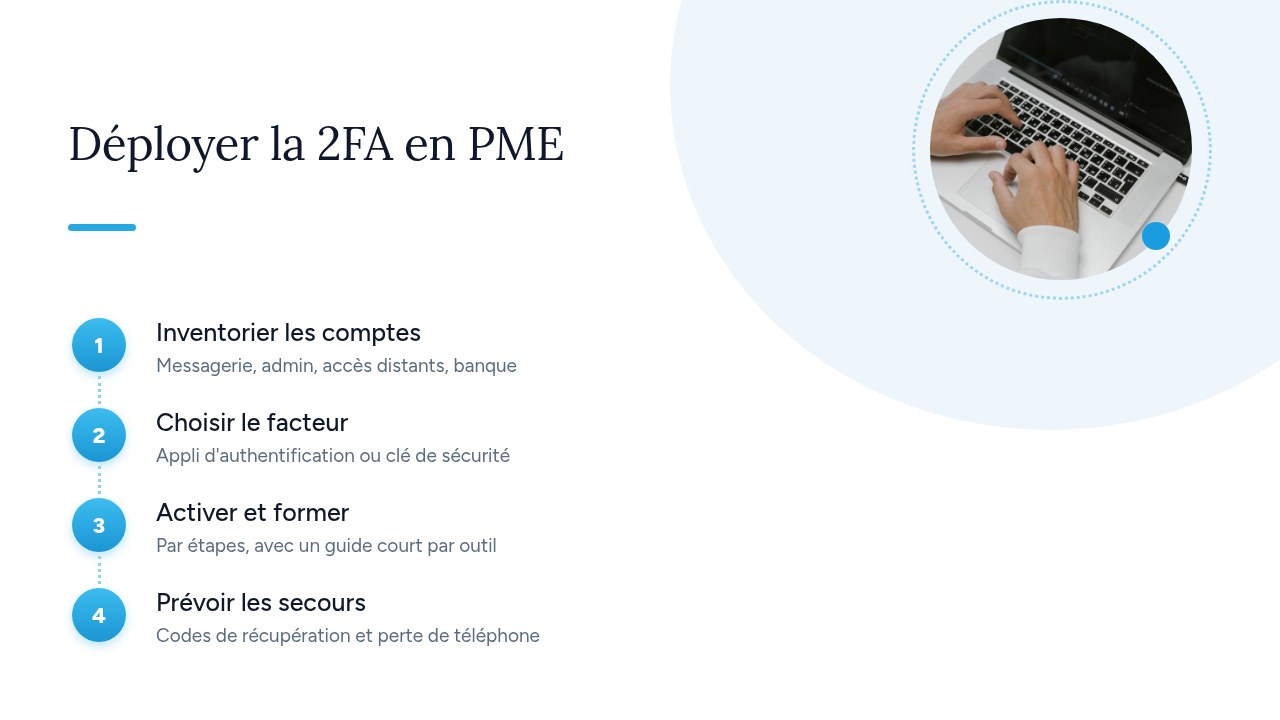
- Inventorier les comptes : listez les services utilisés, qui y a accès et lesquels proposent la 2FA. Reprenez l'ordre de priorité présenté plus haut.
- Choisir le facteur : une application d'authentification pour tous, une clé de sécurité pour les administrateurs, le SMS seulement là où rien d'autre n'est proposé.
- Activer et former : commencez par la direction et les administrateurs, puis par service. Une démonstration de quinze minutes et une fiche d'une page par outil évitent la plupart des tickets.
- Prévoir les secours : imprimez ou stockez les codes de récupération hors du téléphone. Écrivez la procédure en cas de perte ou de changement de téléphone : qui contacter, comment révoquer l'ancien appareil, comment en enrôler un nouveau.
Reste la question du téléphone personnel. La recommandation de la CNIL traite spécifiquement l'usage de l'équipement personnel des salariés comme facteur de possession. En pratique, informez clairement les salariés de ce qui est installé et des données traitées. Limitez l'application à la génération de codes, sans accès au reste du téléphone. Proposez une alternative, comme une clé physique fournie par l'entreprise, à ceux qui refusent d'utiliser leur appareil personnel.
Conseil de pro : fixez une date butoir annoncée à l'avance plutôt qu'une activation surprise. Les salariés ont ainsi le temps d'enrôler leur appareil, et le support n'est pas débordé le même matin.
Double authentification et RGPD : quelles obligations pour l'employeur ?
Le RGPD n'impose pas nommément la double authentification. Il oblige en revanche l'employeur à protéger les données personnelles qu'il traite par des mesures de sécurité adaptées au risque (article 32). Or la CNIL considère que les solutions d'authentification forte ou à plusieurs facteurs fournissent une meilleure protection que le mot de passe seul. Pour une messagerie ou un dossier client, ne pas activer la 2FA devient difficile à justifier après une fuite.
Attention : la double authentification traite elle-même des données personnelles. La recommandation de la CNIL sur l'authentification multifacteur vise précisément à concilier cybersécurité et protection des données. Quelques principes à appliquer :
- Minimisation : ne collectez que le nécessaire. Une application de codes ou une clé de sécurité ne demande aucun numéro de téléphone, contrairement au SMS.
- Information des salariés : précisez dans la charte informatique quelles méthodes sont utilisées, quelles données sont traitées, par quel prestataire et pendant combien de temps.
- Biométrie : les données biométriques sont des données sensibles au sens du RGPD. Préférez une empreinte ou une reconnaissance faciale vérifiée localement sur l'appareil, qui déverrouille une clé ou une passkey, plutôt qu'une base biométrique centralisée chez l'employeur.
- Fournisseur : vérifiez où la solution MFA héberge les journaux de connexion et encadrez-la par un contrat de sous-traitance.
Conseil de pro : ajoutez la double authentification à votre registre des traitements et à votre documentation de sécurité. C'est la preuve la plus simple de votre démarche de conformité.
La double authentification suffit-elle à protéger vos comptes ?
Non : la double authentification bloque l'immense majorité des attaques automatisées, mais elle n'est pas infaillible face à un attaquant déterminé. Trois techniques permettent de la contourner :
- Hameçonnage en temps réel : un faux site relaie à la volée votre mot de passe et votre code vers le vrai service. Les codes SMS et les applications TOTP n'y résistent pas. Les clés FIDO2 et les passkeys, liées au vrai domaine, y résistent.
- Fatigue des notifications push : l'attaquant, qui connaît déjà le mot de passe, envoie des dizaines de demandes jusqu'à ce qu'un salarié lassé valide par erreur.
- Détournement de carte SIM : en se faisant passer pour vous auprès de l'opérateur, un fraudeur récupère votre numéro et reçoit vos codes. C'est l'une des raisons des points d'attention de la recommandation de la CNIL sur le code envoyé par SMS.
La 2FA doit donc s'ajouter aux bonnes pratiques de base, pas les remplacer. Cybermalveillance.gouv.fr rappelle qu'un bon mot de passe compte au minimum 12 signes mélangeant majuscules, minuscules, chiffres et caractères spéciaux. Il doit être différent pour chaque service. Un gestionnaire de mots de passe rend cela tenable : le site cite KeePassXC, certifié par l'ANSSI dans sa version 2.7.9. Ajoutez des mises à jour régulières des systèmes et des navigateurs, ainsi qu'une sensibilisation à l'hameçonnage.
Conseil de pro : donnez une règle simple à l'équipe. On ne valide jamais une demande de connexion qu'on n'a pas lancée soi-même, et on signale immédiatement toute demande inattendue : elle prouve que le mot de passe est déjà connu de quelqu'un.
Yundera : moins de comptes dispersés, des données qui restent chez vous
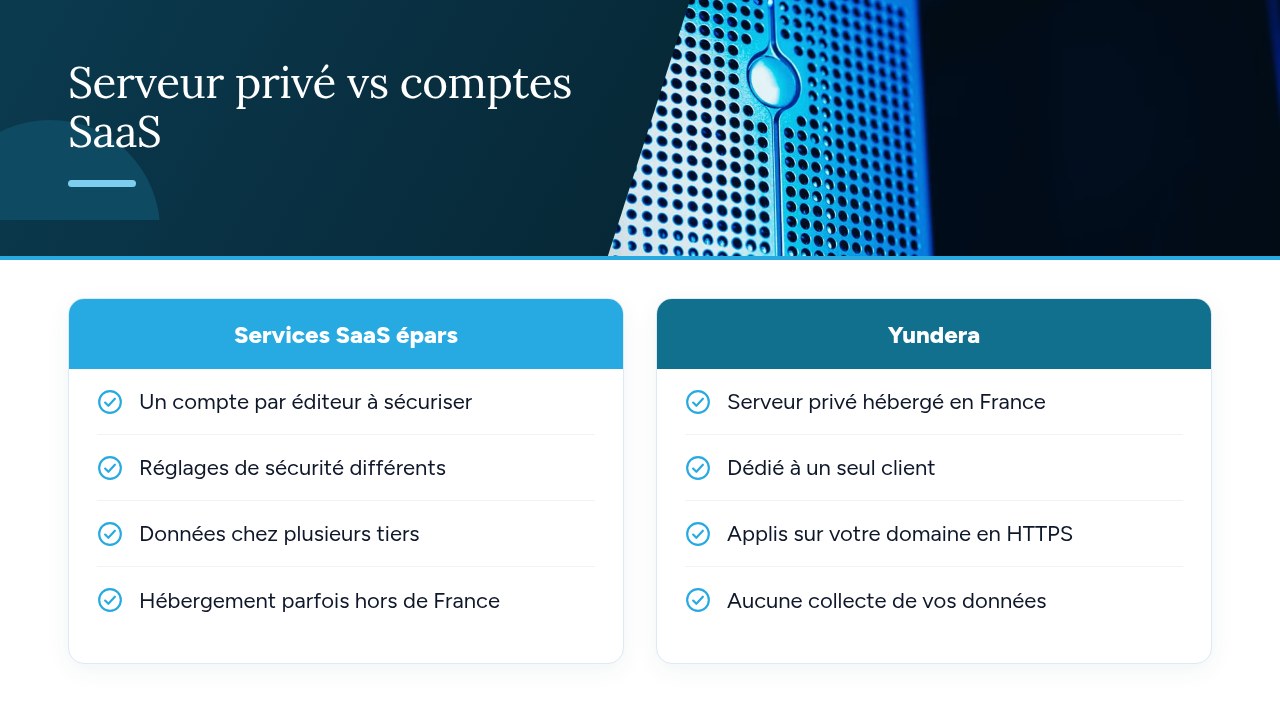
La double authentification sécurise l'accès à chaque compte, mais elle ne réduit pas leur nombre. Chaque nouvel outil SaaS ajoute un compte à protéger chez un éditeur différent, avec ses propres réglages de sécurité et des données hébergées ailleurs. Regrouper une partie de ces usages sur un serveur que vous maîtrisez limite le nombre de tiers qui détiennent vos fichiers. Les règles d'accès sont détaillées dans notre article sur le contrôle d'accès cloud pour un serveur privé.
Yundera est l'une des options pour y parvenir sans compétence technique :
- Serveur dédié en France : un serveur privé géré (Personal Cloud Server), hébergé en France et réservé à un seul client.
- Applications en un clic : des applications open source prêtes à l'emploi, notamment pour le stockage de fichiers, les photos, l'hébergement de site web et la bureautique, s'installent depuis un magasin d'applications.
- Accès sur votre domaine : chaque application est joignable sur votre propre nom de domaine en HTTPS, sans IP fixe, sans redirection de ports et sans gestion manuelle de certificats.
- Données chez vous : elles restent sur votre serveur. Yundera ne les collecte pas et ne les revend pas.
- Gestion incluse : Yundera administre le serveur pour vous.
Les bonnes pratiques de ce guide restent valables sur un serveur privé : mots de passe uniques, double authentification partout où elle est proposée et codes de secours conservés à part. Pour comparer les formules et les tarifs, consultez la page des serveurs privés Yundera.
Les erreurs les plus fréquentes lors du passage à la double authentification
L'erreur la plus fréquente est d'activer la double authentification partout sauf là où elle compte le plus. Les autres pièges reviennent d'une PME à l'autre :
- Messagerie oubliée : les outils métier sont protégés, mais la boîte mail qui permet de réinitialiser leurs mots de passe ne l'est pas.
- SMS sur les comptes administrateurs : réservez à ces comptes une clé de sécurité ou une application.
- Pas de codes de secours : un téléphone perdu suffit alors à bloquer un compte critique.
- Comptes partagés et anciens salariés : ils restent souvent sans second facteur, ou actifs des mois après un départ.
- 2FA imposée sans formation : les salariés la rejettent ou la contournent.
- Notifications validées machinalement : une demande qu'on n'a pas lancée doit toujours être refusée et signalée.
Ne cherchez pas à tout traiter d'un coup. Cette semaine, activez la double authentification sur la messagerie et sur tous les comptes administrateurs, puis conservez les codes de secours hors du téléphone. C'est la priorité que fixent Cybermalveillance.gouv.fr et l'ANSSI, et elle couvre l'essentiel du risque.
— Yundera
Sources
- Authentification multifacteur : les recommandations de la CNIL pour mieux protéger les données
- Comment protéger ses comptes en ligne avec la double authentification ? - Cybermalveillance.gouv.fr
- Pourquoi et comment bien gérer ses mots de passe ? - Cybermalveillance.gouv.fr
- Recommandations relatives à l'authentification multifacteur et aux mots de passe - ANSSI (MesServicesCyber)
- Mots de passe : recommandations pour maîtriser sa sécurité - CNIL
- One simple action you can take to prevent 99.9 percent of attacks on your accounts - Microsoft Security Blog
Questions fréquentes
La double authentification est-elle obligatoire pour une entreprise ?
Aucun texte général ne l'impose nommément à toutes les entreprises. En revanche, le RGPD exige des mesures de sécurité adaptées au risque, et la CNIL comme l'ANSSI recommandent l'authentification multifacteur. Sur une messagerie ou des données clients, s'en passer devient difficile à justifier en cas d'incident. Certaines réglementations sectorielles ou certains contrats peuvent aussi l'exiger.
Le code par SMS est-il une méthode de double authentification sûre ?
Il vaut bien mieux qu'un mot de passe seul, mais c'est la méthode la plus fragile : le code peut être intercepté par hameçonnage ou détourné par une usurpation de carte SIM. La CNIL consacre d'ailleurs des points d'attention spécifiques au code envoyé par SMS. Pour les comptes sensibles, préférez une application d'authentification ou une clé de sécurité.
Que faire si je perds le téléphone qui sert à la double authentification ?
Connectez-vous avec vos codes de secours ou une seconde méthode enregistrée, puis révoquez l'ancien appareil et enrôlez le nouveau. Sans code de secours, il faut passer par la procédure de récupération du service ou par l'administrateur de l'entreprise, ce qui peut prendre plusieurs jours. D'où l'intérêt de conserver ces codes hors du téléphone dès l'activation.
Un employeur peut-il imposer l'utilisation du téléphone personnel pour la 2FA ?
La recommandation de la CNIL traite spécifiquement l'usage de l'équipement personnel des salariés comme facteur de possession. En pratique, l'employeur doit informer clairement les salariés, limiter l'outil à la génération de codes et proposer une alternative, comme une clé physique fournie par l'entreprise, à ceux qui refusent.
Quelle est la différence entre double authentification, MFA et authentification forte ?
La double authentification (2FA) combine exactement deux facteurs de nature différente. La MFA (authentification multifacteur) en combine deux ou plus. Cybermalveillance.gouv.fr emploie aussi « authentification forte » comme synonyme. Dans un cadre technique, le terme désigne plutôt une authentification réellement robuste, par exemple avec une clé de sécurité, qu'un simple code par SMS.
Double authentification (2FA) : le guide pour PME en 2026