Politique de mot de passe : les règles CNIL à appliquer en 2026
Depuis sa délibération n° 2022-100, toujours en vigueur, la CNIL ne fixe plus une seule longueur : elle demande par défaut 80 bits d'entropie, soit au moins 12 caractères de quatre types, 14 caractères sans caractère spécial, ou une phrase de passe de 7 mots. Elle a aussi supprimé le changement périodique obligatoire pour les comptes utilisateurs classiques, et recommande un gestionnaire de mots de passe ainsi que l'authentification multifacteur pour les accès sensibles. Ce guide traduit ces règles en une politique applicable dans une PME.
En bref:
- La CNIL exige par défaut 80 bits d'entropie : 12 caractères avec majuscules, minuscules, chiffres et caractères spéciaux, 14 caractères sans caractère spécial, ou une phrase de passe de 7 mots.
- Si le compte limite les tentatives (blocage après 10 échecs, temporisation, CAPTCHA), 50 bits suffisent, soit environ 8 caractères de 3 types différents.
- Imposer un changement de mot de passe tous les 90 jours n'est plus recommandé pour les utilisateurs classiques, mais reste requis pour les comptes administrateurs.
- Fournir un gestionnaire de mots de passe et former les équipes à son usage fait partie des recommandations de la CNIL, avec un mot de passe maître particulièrement robuste.
- Côté serveur, les mots de passe ne doivent jamais être stockés en clair : utilisez une fonction de hachage dédiée et salée comme Argon2 ou scrypt, et jamais MD5 ni SHA-1.
Table des matières
- Que recommande la CNIL pour un mot de passe sécurisé ?
- Faut-il encore changer son mot de passe tous les 90 jours ?
- Quelle longueur selon le type de compte : messagerie, admin, carte ?
- Comment rédiger une politique de mot de passe en PME ?
- Pourquoi la CNIL recommande-t-elle un gestionnaire de mots de passe ?
- Quand faut-il ajouter l'authentification multifacteur ?
- Comment stocker les mots de passe côté serveur ?
- Que faire en cas de fuite de mots de passe dans votre entreprise ?
- Yundera : moins de comptes dispersés, vos données sur votre serveur
- Les erreurs les plus fréquentes dans une politique de mot de passe
- Sources
- Questions fréquentes
Que recommande la CNIL pour un mot de passe sécurisé ?
La CNIL recommande par défaut un mot de passe d'au moins 80 bits d'entropie lorsqu'aucune autre mesure ne protège le compte. Ce seuil figure dans la délibération n° 2022-100 du 21 juillet 2022, qui a abrogé la recommandation de 2017 (CNIL, recommandations sur les mots de passe). Le changement de fond : la CNIL ne fixe plus une longueur minimale unique, elle mesure la robustesse.
L'entropie mesure la difficulté à deviner un mot de passe. Elle dépend de deux choses : le nombre de caractères possibles et la longueur. Chaque caractère ajouté multiplie le nombre de combinaisons qu'un attaquant doit tester. Trois formats atteignent ce niveau de 80 bits :
- 12 caractères minimum : avec majuscules, minuscules, chiffres et caractères spéciaux, choisis dans une liste d'au moins 37 caractères spéciaux.
- 14 caractères minimum : avec majuscules, minuscules et chiffres, sans caractère spécial obligatoire.
- Phrase de passe de 7 mots minimum : plus facile à retenir pour une longueur équivalente.
Il vaut donc mieux allonger un mot de passe que le compliquer. Remplacer un a par un @ sans ajouter de caractère apporte peu. À l'inverse, Coucou1! mélange quatre types de caractères mais reste un mot de passe faible, comme le rappelle IT-Connect.
Conseil de pro : dans votre politique, écrivez le seuil de 80 bits et les trois formats acceptés, plutôt qu'une simple règle du type « 8 caractères dont un spécial ».
Faut-il encore changer son mot de passe tous les 90 jours ?
Non : pour les comptes utilisateurs classiques, la CNIL a abandonné l'obligation de renouveler les mots de passe à intervalles réguliers (CNIL, recommandations sur les mots de passe). En pratique, un changement imposé tous les trimestres pousse à choisir des variantes faciles à deviner, comme Printemps2026 puis Ete2026. Un mot de passe long et unique, conservé dans la durée, protège mieux qu'une suite de mots de passe prévisibles.
Le renouvellement reste nécessaire dans trois cas, détaillés par la fiche Authentifier les utilisateurs de la CNIL :
- Comptes administrateurs : leur mot de passe doit être plus robuste et renouvelé de façon régulière et raisonnable.
- Première connexion : un mot de passe attribué par un administrateur ou généré automatiquement doit être changé dès la première utilisation.
- Soupçon de compromission : fuite de données, poste infecté, mot de passe saisi sur un faux site. Cybermalveillance.gouv.fr en fait sa cinquième bonne pratique : changez votre mot de passe au moindre soupçon.
Pour les administrateurs, la CNIL demande aussi d'ajouter un second facteur d'authentification, comme le relève IT-Connect.
Conseil de pro : supprimez l'expiration automatique pour les utilisateurs, mais écrivez noir sur blanc dans votre politique qui déclenche un changement forcé en cas d'incident, et dans quel délai.
Quelle longueur selon le type de compte : messagerie, admin, carte ?
La longueur dépend de ce qui protège le compte en plus du mot de passe : la CNIL distingue trois cas, avec un seuil d'entropie pour chacun (CNIL, recommandations sur les mots de passe). Plus le service limite les tentatives, plus le seuil baisse.
- Mot de passe seul, 80 bits : c'est le cas d'un forum ou d'un blog sans autre protection. Il faut 12 caractères de quatre types, 14 caractères sans caractère spécial ou une phrase de passe de 7 mots.
- Mot de passe avec restriction d'accès, 50 bits : webmail, site marchand ou compte d'entreprise qui ajoute une temporisation après chaque échec, un nombre maximal d'essais, un CAPTCHA ou un blocage du compte après 10 échecs. La fiche Authentifier les utilisateurs donne l'exemple de 8 caractères de 3 types différents.
- Mot de passe avec un matériel détenu par l'utilisateur, 13 bits : code d'une carte bancaire ou d'un téléphone, avec blocage après 3 essais infructueux.
- Comptes administrateurs : leur entropie doit être plus élevée que celle des comptes utilisateurs, car ils donnent accès à tout le système.
- Messagerie : Cybermalveillance.gouv.fr conseille un mot de passe particulièrement robuste pour cette boîte. C'est souvent par elle que passent les liens de réinitialisation des autres comptes : qui la contrôle peut reprendre la main sur tout le reste.
Conseil de pro : ne baissez le seuil à 50 bits que si vous avez vérifié que le blocage ou la temporisation sont réellement activés sur le service. Sinon, appliquez les 80 bits.
Comment rédiger une politique de mot de passe en PME ?
Une politique de mot de passe efficace en PME tient sur une page et se construit en quatre étapes, à partir des règles de la fiche Authentifier les utilisateurs de la CNIL.
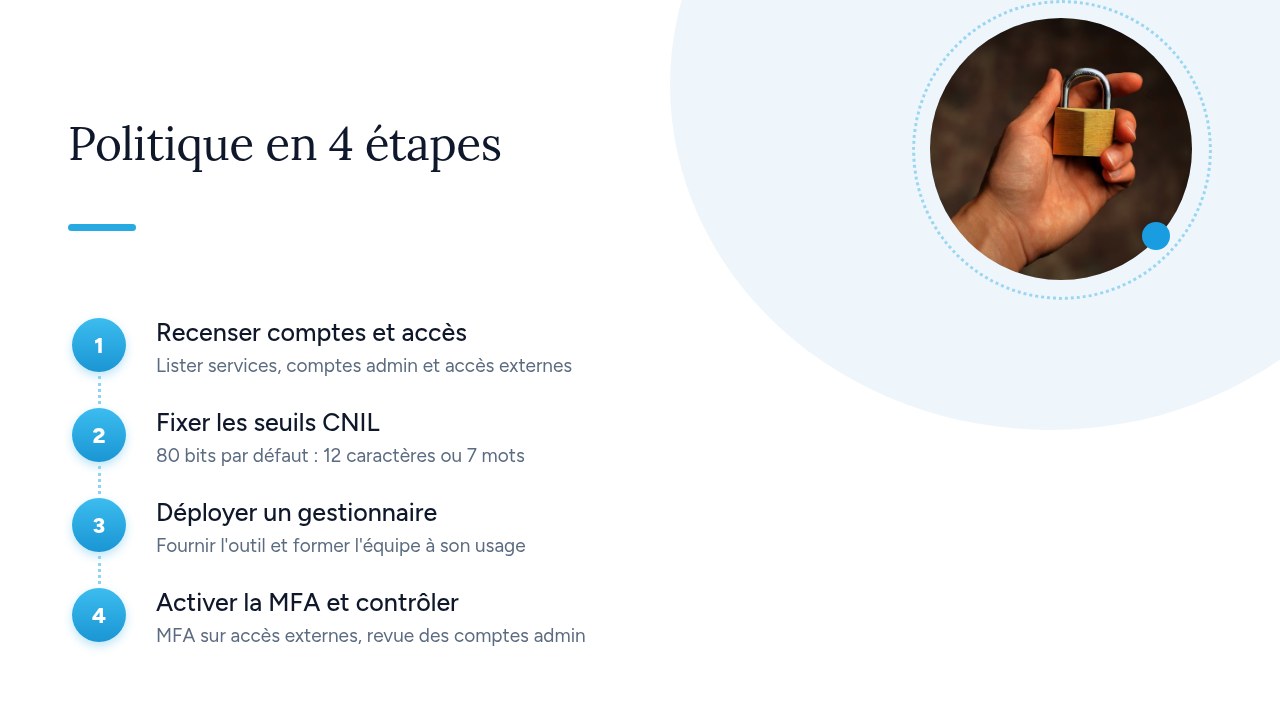
- Recenser comptes et accès : listez les services utilisés, les comptes administrateurs et tout ce qui est accessible depuis l'extérieur des locaux.
- Fixer les seuils CNIL : 80 bits par défaut, 50 bits si le service limite les tentatives, une entropie plus élevée pour les administrateurs.
- Déployer un gestionnaire : fournissez l'outil et formez l'équipe à son usage, comme le recommande la CNIL.
- Activer la MFA et contrôler : la CNIL demande de la privilégier, en particulier pour les connexions depuis l'extérieur du réseau. Revoyez les comptes administrateurs à intervalles réguliers.
Ajoutez les règles d'identification de la CNIL :
- Un identifiant unique par personne : chaque action doit pouvoir être rattachée à quelqu'un.
- Pas de comptes partagés : la CNIL les interdit.
- Comptes génériques en dernier recours : seulement s'ils sont inévitables, avec une validation hiérarchique et une traçabilité. Leur mot de passe change dès qu'une personne n'a plus besoin de l'accès.
Votre trame d'une page peut suivre ce plan : objet et périmètre, seuils par type de compte, outil imposé, règles de MFA, procédure en cas de fuite, sanctions internes. Faites-la signer à chaque arrivée ou intégrez-la à la charte informatique.
Conseil de pro : désignez une personne responsable de la revue annuelle. Sans propriétaire, une politique cesse d'être appliquée en quelques mois.
Pourquoi la CNIL recommande-t-elle un gestionnaire de mots de passe ?
La CNIL recommande un gestionnaire de mots de passe parce que c'est le seul moyen réaliste d'avoir un mot de passe long et différent pour chaque service. Sa fiche Authentifier les utilisateurs demande aux organismes d'inciter à leur utilisation et de former les équipes à s'en servir.
La première bonne pratique de Cybermalveillance.gouv.fr est d'utiliser un mot de passe différent pour chaque service. Ainsi, une fuite sur un site n'expose que ce compte. Avec des dizaines de comptes de 12 caractères ou plus, personne ne peut tout retenir. Le gestionnaire génère, stocke et remplit les mots de passe à votre place.
- Un seul secret à retenir : le mot de passe maître, que la CNIL veut particulièrement robuste. Une phrase de passe de 7 mots ou plus convient bien.
- Des mots de passe générés au hasard : pas de variantes prévisibles d'un mot de passe de base.
- Des formulaires compatibles : la CNIL range parmi les pratiques à proscrire le blocage du copier-coller ou de l'autocomplétion lorsqu'il empêche d'utiliser un gestionnaire. Vérifiez vos applications internes.
Pour choisir un outil, consultez nos comparatifs Bitwarden vs 1Password et Vaultwarden vs Bitwarden.
Conseil de pro : activez la double authentification sur le gestionnaire lui-même. C'est le compte qui protège tous les autres.
Quand faut-il ajouter l'authentification multifacteur ?
Ajoutez l'authentification multifacteur dès que le service le permet, et en priorité sur tout ce qui est accessible depuis l'extérieur de vos locaux. C'est la règle posée par la fiche Authentifier les utilisateurs de la CNIL, qui demande de privilégier la MFA lorsque la connexion est accessible depuis l'extérieur du réseau de l'organisme. Webmail, accès distant, outils en ligne et comptes administrateurs passent donc en premier.
Pour parler de MFA, il faut combiner au moins deux facteurs de catégories différentes. Deux mots de passe ne suffisent pas. La CNIL distingue trois catégories :
- Connaissance : ce que vous savez, comme un mot de passe ou un code PIN.
- Possession : ce que vous détenez, comme un téléphone, une clé de sécurité ou une carte.
- Inhérence : ce que vous êtes, comme une empreinte digitale ou la reconnaissance faciale.
La CNIL a précisé ce cadre dans une recommandation dédiée à la MFA (délibération n° 2025-019 du 20 mars 2025, publiée le 1er avril 2025). Elle y relève trois points de vigilance : les codes à usage unique envoyés par SMS, l'utilisation du téléphone personnel des salariés comme facteur de possession et le recours à la biométrie. Le choix du facteur se raisonne donc aussi au regard du RGPD.
Pour choisir une méthode et la déployer, consultez notre guide de la double authentification pour PME.
Comment stocker les mots de passe côté serveur ?
Côté serveur, un mot de passe ne doit jamais être conservé en clair : seule son empreinte est stockée, calculée avec une fonction non réversible conçue pour les mots de passe et accompagnée d'un sel ou d'une clé. La CNIL cite Argon2 et scrypt parmi les fonctions adaptées (CNIL, recommandations sur les mots de passe). Si la base est volée, l'attaquant récupère des empreintes, pas les mots de passe eux-mêmes.
La fiche Authentifier les utilisateurs ajoute deux interdits : les fonctions MD5 et SHA-1, et les mots de passe par défaut. Lorsqu'une clé est utilisée, elle ne doit pas être stockée dans la même base que les empreintes.
Checklist à transmettre à votre prestataire ou à l'éditeur d'un logiciel :
- Stockage : les mots de passe sont-ils hachés avec Argon2, scrypt ou une fonction équivalente, avec un sel ?
- Algorithmes : MD5, SHA-1 et le stockage en clair sont-ils exclus partout, y compris dans les sauvegardes et les journaux ?
- Clé : si une clé est utilisée, est-elle stockée hors de la base des empreintes ?
- Comptes livrés : les mots de passe par défaut sont-ils désactivés, et leur changement imposé à la première connexion ?
- Tentatives : le nombre d'essais est-il limité, avec temporisation ou blocage ?
- Formulaires : le copier-coller et les gestionnaires de mots de passe fonctionnent-ils ?
Conseil de pro : demandez des réponses écrites à cette checklist et annexez-les au contrat. En cas de fuite, vous saurez immédiatement si les mots de passe exposés étaient protégés.
Que faire en cas de fuite de mots de passe dans votre entreprise ?
En cas de fuite, agissez dans cet ordre : sécurisez les comptes touchés, notifiez la CNIL sous 72 heures si des données personnelles sont concernées, puis prévenez les personnes concernées. La CNIL décrit les gestes attendus dans ses recommandations sur les mots de passe :
- Notifier la CNIL : la violation de données doit lui être signalée dans les 72 heures.
- Forcer le changement : imposez un nouveau mot de passe à la prochaine connexion de chaque compte concerné.
- Prévenir les utilisateurs : conseillez-leur de changer ce mot de passe sur tous les services où ils l'ont réutilisé. Les attaquants testent les identifiants volés sur d'autres sites.
Les chiffres cités par la CNIL montrent que ce scénario n'a rien d'exceptionnel :
- 81 % : part des notifications de violations dans le monde liées à des problèmes de mots de passe, selon une étude Verizon de 2021.
- Environ 60 % : part des notifications reçues par la CNIL depuis début 2021 qui concernent un piratage.
- 4 % ou 20 millions d'euros : plafond des sanctions possibles, exprimé en pourcentage du chiffre d'affaires mondial ou en montant fixe.
Une fuite de mots de passe ouvre souvent la porte à une attaque plus lourde. Notre article Rançongiciel en entreprise : que faire et comment s'en protéger détaille la suite de la réponse à incident.
Conseil de pro : rédigez dès maintenant un modèle de message aux utilisateurs et désignez qui notifie la CNIL. Les 72 heures passent vite pendant un incident.
Yundera : moins de comptes dispersés, vos données sur votre serveur
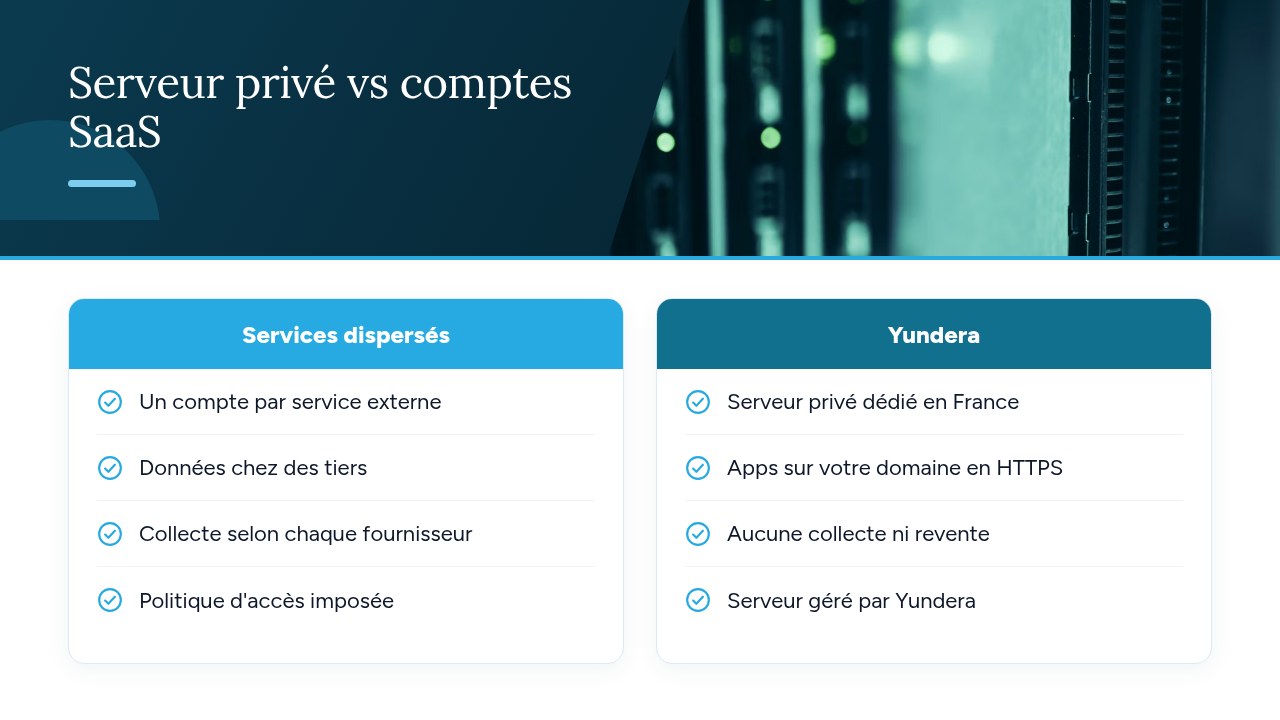
Une politique de mot de passe s'applique plus facilement quand les outils de l'entreprise sont regroupés en un seul endroit que lorsqu'ils sont répartis entre des dizaines de services externes. Chaque fournisseur SaaS a ses propres comptes, ses propres règles de sécurité et sa propre façon de traiter vos données. Plus ces services sont nombreux, plus il est difficile de recenser les accès, de vérifier les seuils de la CNIL et de réagir vite en cas de fuite.
Yundera est une option pour regrouper ces outils. L'entreprise fournit un serveur privé géré, le Personal Cloud Server, hébergé en France et dédié à un seul client. Des applications open source prêtes à l'emploi s'installent en un clic depuis un app store : stockage de fichiers, photos, hébergement de site web, outils bureautiques et d'autres encore. Chaque application est accessible sur votre propre domaine en HTTPS, sans IP fixe, sans redirection de ports et sans configuration manuelle de certificats. Vos données restent sur votre serveur : Yundera ne les collecte pas et ne les revend pas. Aucune compétence technique n'est requise, car Yundera gère le serveur. Les règles de ce guide restent valables pour chaque compte, tout comme les conseils de notre guide de la double authentification pour PME.
Pour comparer les offres et les tarifs, consultez la page des serveurs privés Yundera.
Les erreurs les plus fréquentes dans une politique de mot de passe
Les erreurs les plus fréquentes viennent de règles anciennes que personne n'a révisées depuis la recommandation CNIL de 2022 :
- Expiration à 90 jours pour tous : réservez le renouvellement aux administrateurs et aux cas de compromission.
- Complexité sans longueur : exigez 80 bits par défaut, soit 12 caractères ou 7 mots.
- Copier-coller bloqué : les gestionnaires de mots de passe ne fonctionnent plus.
- Comptes partagés et mots de passe par défaut : la CNIL les interdit.
- Messagerie mal protégée : elle doit avoir le mot de passe le plus robuste.
- Administrateurs oubliés : prévoyez une entropie plus élevée, un renouvellement et un second facteur.
- Aucune procédure de fuite : sans procédure, le délai de 72 heures passe vite.
Les règles de la CNIL tiennent en une page et s'appliquent sans gros budget. L'essentiel est de les écrire, de fournir un gestionnaire aux équipes et de vérifier une fois par an que la politique est bien appliquée.
— Yundera
Sources
- Mots de passe : recommandations pour maîtriser sa sécurité | CNIL
- Sécurité : Authentifier les utilisateurs | CNIL
- Authentification multifacteur : les recommandations de la CNIL pour mieux protéger les données
- Pourquoi et comment bien gérer ses mots de passe ? | Cybermalveillance.gouv.fr
- Mots de passe : respectez-vous les nouvelles recommandations de la CNIL ? | IT-Connect
Questions fréquentes
Quelle est la longueur minimale d'un mot de passe selon la CNIL ?
La CNIL ne fixe plus une longueur unique : elle demande par défaut 80 bits d'entropie. Cela correspond à 12 caractères avec majuscules, minuscules, chiffres et caractères spéciaux, à 14 caractères sans caractère spécial, ou à une phrase de passe de 7 mots. Si le service limite les tentatives (blocage, temporisation, CAPTCHA), le seuil descend à 50 bits, par exemple 8 caractères de 3 types différents.
Est-il obligatoire de changer son mot de passe tous les 3 mois ?
Non. Depuis sa recommandation de 2022, la CNIL a abandonné le renouvellement périodique pour les comptes utilisateurs classiques. Il reste requis pour les comptes administrateurs, et un mot de passe doit être changé immédiatement en cas de soupçon de compromission.
Une phrase de passe est-elle plus sûre qu'un mot de passe complexe ?
Une phrase de passe d'au moins 7 mots atteint le même niveau de 80 bits qu'un mot de passe de 12 caractères mélangeant quatre types de caractères. Son avantage est d'être plus facile à retenir. C'est donc un bon choix pour les secrets à mémoriser, comme le mot de passe maître d'un gestionnaire.
Une entreprise doit-elle fournir un gestionnaire de mots de passe à ses salariés ?
Ce n'est pas une obligation légale, mais la CNIL recommande d'inciter à utiliser un gestionnaire de mots de passe et de former les équipes à s'en servir. Sans outil, il est impossible d'avoir un mot de passe long et différent pour chaque service, ce que conseille Cybermalveillance.gouv.fr.
Que risque une entreprise qui stocke les mots de passe en clair ?
La CNIL interdit le stockage en clair : seule une empreinte calculée avec une fonction adaptée et salée, comme Argon2 ou scrypt, est acceptable. En cas de fuite, tous les comptes sont exposés d'un coup, et l'entreprise s'expose à des sanctions pouvant atteindre 4 % de son chiffre d'affaires mondial ou 20 millions d'euros.
Politique de mot de passe : les règles CNIL à appliquer en 2026