NIS 2 pour les PME : êtes-vous concerné et que faire en 2026 ?
Une PME relève de NIS 2 si elle exerce dans l'un des 18 secteurs visés et compte au moins 50 salariés, ou réalise plus de 10 millions d'euros de chiffre d'affaires et de bilan annuel. Début novembre 2026, la France n'a toujours pas transposé la directive : la loi Résilience n'est pas votée et les obligations ne s'appliquent donc pas encore. L'ANSSI invite cependant les entités concernées à se préparer dès maintenant, en s'appuyant sur son référentiel ReCyF.
En bref:
- Une entreprise d'un des 18 secteurs NIS 2 est une entité importante dès 50 salariés, ou dès 10 M€ de chiffre d'affaires et de bilan annuel, et une entité essentielle à partir de 250 salariés, ou de 50 M€ de chiffre d'affaires et 43 M€ de bilan.
- Les obligations NIS 2 ne s'appliquent pas encore en France : elles entreront en vigueur avec la loi Résilience et ses décrets, et l'examen en séance à l'Assemblée a été reporté à plusieurs reprises.
- Depuis le 24 novembre 2025, l'ANSSI permet de se pré-enregistrer sur MonEspaceNIS2 avec un formulaire de 5 à 10 minutes, qui n'est pas encore obligatoire.
- Le ReCyF de l'ANSSI, publié en version de travail le 17 mars 2026, liste les mesures attendues : responsabilité du dirigeant, cartographie des prestataires, sauvegardes, gestion des accès et journalisation.
- Une PME non régulée peut tout de même être concernée comme prestataire : une entité NIS 2 doit vérifier que ses fournisseurs informatiques respectent ses propres obligations.
Table des matières
- Qu'est-ce que la directive NIS 2 et pourquoi concerne-t-elle les PME ?
- Mon entreprise est-elle concernée par NIS 2 ?
- Où en est la loi Résilience qui transpose NIS 2 en France ?
- Quelles obligations NIS 2 pour une entité essentielle ou importante ?
- Que contient le ReCyF, le référentiel de l'ANSSI ?
- Quelles sanctions et quelle responsabilité pour le dirigeant ?
- Je suis sous-traitant d'une entité NIS 2 : qu'est-ce qui change ?
- Comment se préparer à NIS 2 dès maintenant ?
- Yundera : un serveur privé en France pour reprendre la main sur vos données
- NIS 2 : les erreurs les plus fréquentes des PME
- Sources
- Questions fréquentes
Qu'est-ce que la directive NIS 2 et pourquoi concerne-t-elle les PME ?
NIS 2 est la directive européenne (UE) 2022/2555. Elle fixe un niveau commun de cybersécurité pour les organisations jugées essentielles au fonctionnement de l'économie et de la société, et elle concerne désormais une partie des PME. Publiée au Journal officiel de l'Union européenne le 27 décembre 2022, elle remplace la première directive NIS et étend fortement son périmètre : ce ne sont plus seulement quelques grands opérateurs qui sont visés, mais des secteurs entiers.
Selon l'ANSSI, « plusieurs milliers d'entités réparties sur 18 secteurs d'activité » seront concernées en France. La FAQ officielle de l'agence parle d'environ 600 types d'entités différentes, « des PME aux groupes du CAC40 ».
- Qui est visé en priorité : pour l'essentiel, des moyennes et grandes entreprises, des collectivités territoriales et des administrations.
- Ce qui fait entrer dans le périmètre : l'activité exercée et la taille de l'entreprise (effectif, chiffre d'affaires et bilan annuel), selon les critères européens de la recommandation 2003/361/CE.
- Les exceptions à connaître : certains services sont couverts « quelle que soit leur taille », par exemple les fournisseurs DNS, les prestataires de services de confiance et les opérateurs de communications électroniques.
Une PME de taille moyenne dans un secteur couvert peut donc être directement régulée. Une plus petite structure peut, elle, être concernée comme prestataire d'une entité régulée.
Conseil de pro : calculez votre taille sur l'ensemble de vos activités, pas seulement sur celle qui relève d'un secteur NIS 2 : c'est la règle rappelée par l'ANSSI.
Mon entreprise est-elle concernée par NIS 2 ?
Votre entreprise est concernée par NIS 2 si elle exerce dans l'un des 18 secteurs visés et dépasse les seuils de taille publiés par l'ANSSI. Le niveau d'obligations dépend du statut d'entité essentielle ou d'entité importante :
- Entité essentielle : au moins 250 salariés, ou un chiffre d'affaires annuel supérieur à 50 millions d'euros et un bilan annuel supérieur à 43 millions d'euros.
- Entité importante : une entité qui n'est pas essentielle et qui emploie au moins 50 personnes, ou dont le chiffre d'affaires et le bilan annuel dépassent 10 millions d'euros.
Le secteur compte autant que la taille. L'ANSSI distingue deux groupes :
- Secteurs hautement critiques (11) : notamment l'énergie, la santé, les transports et le secteur bancaire.
- Autres secteurs critiques (7) : notamment les fournisseurs numériques et l'industrie manufacturière.
Trois règles de calcul évitent les erreurs d'appréciation, selon la FAQ officielle NIS 2 :
- Périmètre global : les seuils se calculent sur l'ensemble des activités de l'entité, pas seulement sur celles qui relèvent de NIS 2.
- Chiffre d'affaires hors taxes : il est retenu hors TVA.
- Taille indifférente : les fournisseurs DNS, les prestataires de services de confiance et les fournisseurs de communications électroniques publiques sont concernés, quelle que soit leur taille.
Conseil de pro : en cas de doute, faites le test d'auto-évaluation du portail MonEspaceNIS2 de l'ANSSI. Il indique si votre structure est entité essentielle, entité importante ou hors périmètre.
Où en est la loi Résilience qui transpose NIS 2 en France ?
Début novembre 2026, la loi Résilience n'est toujours pas adoptée : la France a plus de deux ans de retard sur la date limite européenne de transposition, fixée au 17 octobre 2024. Le texte transpose en même temps NIS 2, la directive sur la résilience des entités critiques (REC) et le règlement DORA. Il avance lentement au Parlement, selon le dossier législatif de l'Assemblée nationale :
- 15 octobre 2024 : le gouvernement présente le projet de loi et engage la procédure accélérée.
- 12 mars 2025 : le Sénat adopte le texte en première lecture.
- 10 septembre 2025 : la commission spéciale de l'Assemblée nationale adopte sa version.
- 6 octobre 2026 : la conférence des présidents retire le texte de l'ordre du jour des 7 et 9 octobre, sans fixer de nouvelle date.
- 9 novembre 2026 : le dossier législatif annonce une discussion en séance publique, avec 397 amendements déposés.
La France n'est pas seule à être en retard, mais elle fait partie d'une minorité. Au 1er janvier 2026, 20 États membres sur 27 avaient déjà transposé la directive.
Conséquence pratique : « en droit français, les obligations issues de NIS 2 ne s'appliquent toujours pas ». Elles entreront en vigueur une fois la loi votée et ses décrets publiés. Toutes les exigences ne s'appliqueront pas forcément dès le premier jour.
Conseil de pro : ne planifiez pas votre mise en conformité sur une date d'examen parlementaire, car elles ont déjà glissé plusieurs fois. Consultez directement le dossier législatif de l'Assemblée pour connaître l'état réel du texte.
Quelles obligations NIS 2 pour une entité essentielle ou importante ?
Une entité essentielle ou importante devra respecter trois grandes obligations, détaillées par l'ANSSI : s'enregistrer, gérer ses risques cyber et déclarer ses incidents. Elles s'appliqueront dès que la loi Résilience et ses décrets seront publiés.
- L'enregistrement auprès de l'autorité nationale compétente : l'ANSSI doit connaître chaque entité régulée, son secteur et ses contacts de sécurité. Il passe par le portail MonEspaceNIS2, où un pré-enregistrement volontaire est déjà ouvert.
- La gestion des risques cyber : l'entité met en place des mesures techniques et organisationnelles proportionnées à son exposition, par exemple sur la gouvernance, la maîtrise des accès, les sauvegardes, la journalisation et le suivi des prestataires. L'ANSSI les détaille dans son référentiel ReCyF.
- La déclaration d'incidents : l'entité doit signaler à l'ANSSI ses incidents de sécurité ayant un impact important, puis fournir des rapports sur l'évolution de la situation.
Les deux statuts n'ont pas le même niveau d'exigence. Dans le référentiel publié par l'ANSSI, chaque mesure indique si elle s'applique aux deux catégories ou seulement aux entités essentielles. Une entité importante a donc un socle d'obligations plus léger, mais pas une dispense.
Les délais de déclaration et le contenu des rapports seront fixés par les textes français de transposition. Tant qu'ils ne sont pas publiés, méfiez-vous des calendriers présentés comme définitifs.
Conseil de pro : désignez dès maintenant un contact sécurité et un suppléant, puis rédigez une procédure simple pour qualifier un incident et prévenir la direction. C'est la base de toute déclaration rapide, quel que soit le délai finalement retenu.
Que contient le ReCyF, le référentiel de l'ANSSI ?
Le ReCyF est la liste de mesures concrètes que l'ANSSI attend des entités soumises à NIS 2 : il traduit les objectifs de la directive en exigences opérationnelles. Sa version 2.5, datée du 17 mars 2026, recense « les mesures recommandées par l'ANSSI pour atteindre les objectifs de sécurité fixés par NIS 2 ». Le directeur général de l'ANSSI, Vincent Strubel, a précisé qu'il resterait un document de travail jusqu'à la transposition.
Le référentiel est publié sur la page NIS 2 de l'ANSSI. Chaque mesure y indique si elle vaut pour les entités importantes, pour les entités essentielles ou pour les deux. Quelques exemples parlants pour une PME :
- Gouvernance : pour une entité essentielle, « le dirigeant exécutif de l'entité est responsable de la sécurité numérique au sein de son entité ».
- Prestataires : l'entité cartographie ses fournisseurs. Elle s'assure aussi que toute prestation informatique respecte les obligations auxquelles elle est elle-même soumise.
- Sauvegardes : elles doivent être testées régulièrement. Une sauvegarde jamais restaurée ne prouve rien.
- Comptes et accès : les comptes inutilisés sont désactivés rapidement et les droits sont revus.
- Journalisation : les journaux de sécurité sont conservés pour pouvoir analyser un incident après coup.
L'ANSSI rappelle que le document « est susceptible d'ajustements ». Les durées et fréquences précises peuvent donc encore évoluer avec les décrets d'application.
Conseil de pro : téléchargez le ReCyF et classez chaque mesure en trois colonnes : « en place », « partiel », « absent ». Vous obtenez en une demi-journée un premier état des lieux, bien plus utile qu'un audit lancé dans l'urgence.
Quelles sanctions et quelle responsabilité pour le dirigeant ?
Une entité régulée qui ne respecte pas NIS 2 s'expose à des amendes calculées sur son chiffre d'affaires mondial. Son dirigeant ne peut plus traiter la cybersécurité comme un sujet purement technique. D'après l'ANSSI, les sanctions pourront aller jusqu'à :
- Entité essentielle : 2 % du chiffre d'affaires mondial.
- Entité importante : 1,4 % du chiffre d'affaires mondial.
Les montants maximaux et la procédure de sanction seront fixés par la loi Résilience et ses décrets. Comme le texte n'est pas encore voté, aucune sanction NIS 2 ne peut être prononcée en France aujourd'hui.
Le changement le plus profond touche la gouvernance. Pour les entités essentielles, le référentiel ReCyF pose un principe clair : « le dirigeant exécutif de l'entité est responsable de la sécurité numérique au sein de son entité ». Concrètement, cela implique :
- Des arbitrages au bon niveau : le budget, les priorités et l'acceptation des risques résiduels relèvent de la direction générale, pas seulement du DSI ou du prestataire informatique.
- Une traçabilité des décisions : il faut pouvoir montrer qui a validé l'analyse de risques et le plan d'action.
- Une implication en cas de crise : la direction doit savoir qui déclarer, quand et comment, sans improviser.
Conseil de pro : inscrivez un point « sécurité numérique » à l'ordre du jour d'un comité de direction chaque trimestre et conservez le compte rendu. C'est simple, peu coûteux, et cela prouve que la direction pilote réellement le sujet.
Je suis sous-traitant d'une entité NIS 2 : qu'est-ce qui change ?
Même si votre PME est hors du périmètre de NIS 2, vos clients régulés vous demanderont des garanties de sécurité, car ils doivent maîtriser leur chaîne de prestataires. Le référentiel ReCyF, publié sur la page NIS 2 de l'ANSSI, demande aux entités essentielles et importantes deux choses : cartographier leurs fournisseurs et vérifier que, « en cas de recours à un prestataire ou à un fournisseur informatique », la prestation respecte les obligations auxquelles elles sont soumises.
En pratique, ces obligations remontent vers les sous-traitants. Attendez-vous à :
- Des clauses contractuelles : engagements de sécurité, obligation de signaler rapidement un incident, droit d'audit.
- Des questionnaires de sécurité : hébergement des données, sauvegardes, gestion des accès, mises à jour.
- Des audits ou des preuves : politiques écrites, comptes rendus de tests de restauration, liste des personnes ayant accès aux systèmes.
Pour une TPE, ce n'est pas forcément un fardeau : c'est souvent la capacité à répondre vite et précisément qui fera la différence lors d'un appel d'offres ou d'un renouvellement de contrat.
Commencez par documenter trois points que tout client posera :
- Hébergement : où sont stockées les données, chez quel prestataire et dans quel pays.
- Sauvegardes : fréquence, emplacement et date du dernier test de restauration.
- Accès : qui accède à quoi, avec quelle authentification et comment les départs sont gérés.
Conseil de pro : regroupez ces réponses dans une fiche sécurité de deux pages, tenue à jour. Vous la joindrez à chaque questionnaire au lieu de tout reprendre à zéro.
Comment se préparer à NIS 2 dès maintenant ?
Pour se préparer à NIS 2 sans attendre la loi, une PME peut suivre quatre étapes simples : vérifier si elle est concernée, se pré-enregistrer, cartographier son système d'information et prioriser les mesures du ReCyF. L'ANSSI invite d'ailleurs les futures entités essentielles et importantes « à s'engager dès à présent ».
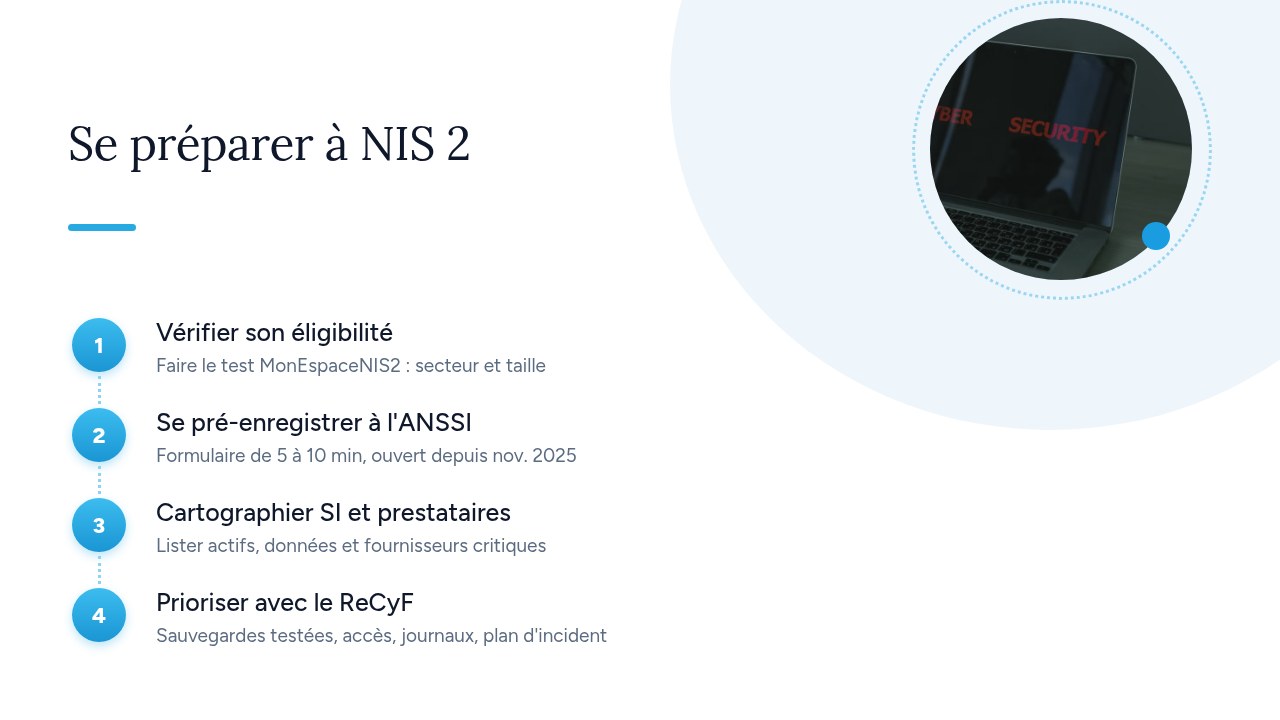
- Vérifier son éligibilité : faites le test d'auto-évaluation de MonEspaceNIS2. Il croise votre secteur, votre effectif, votre chiffre d'affaires et votre bilan, calculés sur l'ensemble de vos activités.
- Se pré-enregistrer auprès de l'ANSSI : c'est possible depuis le 24 novembre 2025. Le formulaire prend 5 à 10 minutes : coordonnées, secteur, contacts pour la gestion des incidents. Il ne deviendra contraignant qu'après l'adoption de la loi Résilience et de son décret d'application. Il permet toutefois d'anticiper l'enregistrement obligatoire.
- Cartographier le SI et les prestataires : listez vos applications, vos données sensibles, leurs lieux d'hébergement et les fournisseurs dont votre activité dépend.
- Prioriser avec le ReCyF : commencez par les mesures qui réduisent le plus le risque. Ce sont les sauvegardes testées, la revue des accès, la conservation des journaux et un plan de gestion d'incident écrit.
Ces chantiers servent votre sécurité quel que soit le calendrier parlementaire. Ils vous protègent contre un rançongiciel dès aujourd'hui et facilitent les réponses aux questionnaires de vos clients.
Conseil de pro : donnez-vous 90 jours pour les quatre étapes, avec un responsable nommé pour chacune. Un plan court et réellement exécuté vaut mieux qu'un programme de conformité ambitieux qui reste dans un tiroir.
Yundera : un serveur privé en France pour reprendre la main sur vos données
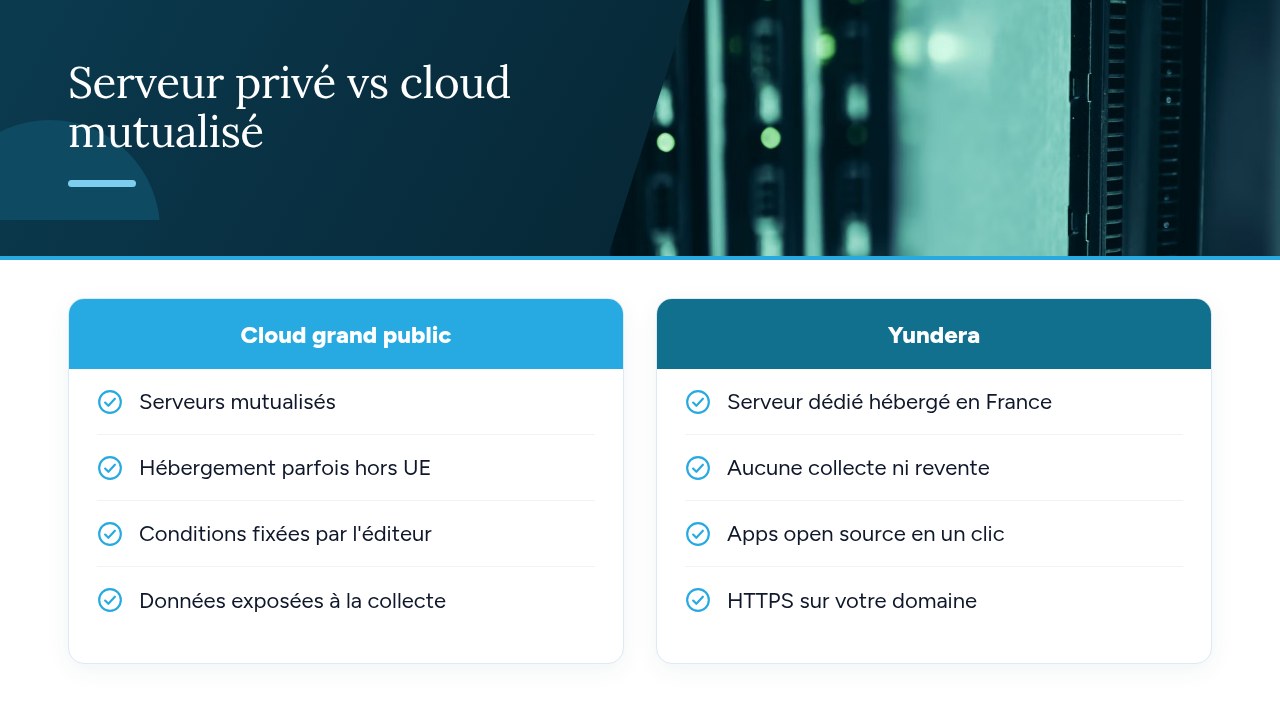
Yundera aide une PME à répondre clairement à la première question d'une démarche NIS 2 : où sont nos données, et qui les traite ? C'est ce que vos clients régulés demanderont en priorité dans leurs questionnaires fournisseurs. Yundera propose un serveur privé géré, le Personal Cloud Server, hébergé en France et dédié à un seul client. Vos données restent sur votre propre serveur : Yundera ne les collecte pas et ne les revend pas. Il devient alors plus simple de documenter votre hébergement dans votre fiche sécurité. Cela ne remplace pas le reste de la démarche : analyse de risques, gestion des accès, plan de gestion d'incident et préparation face à un rançongiciel.
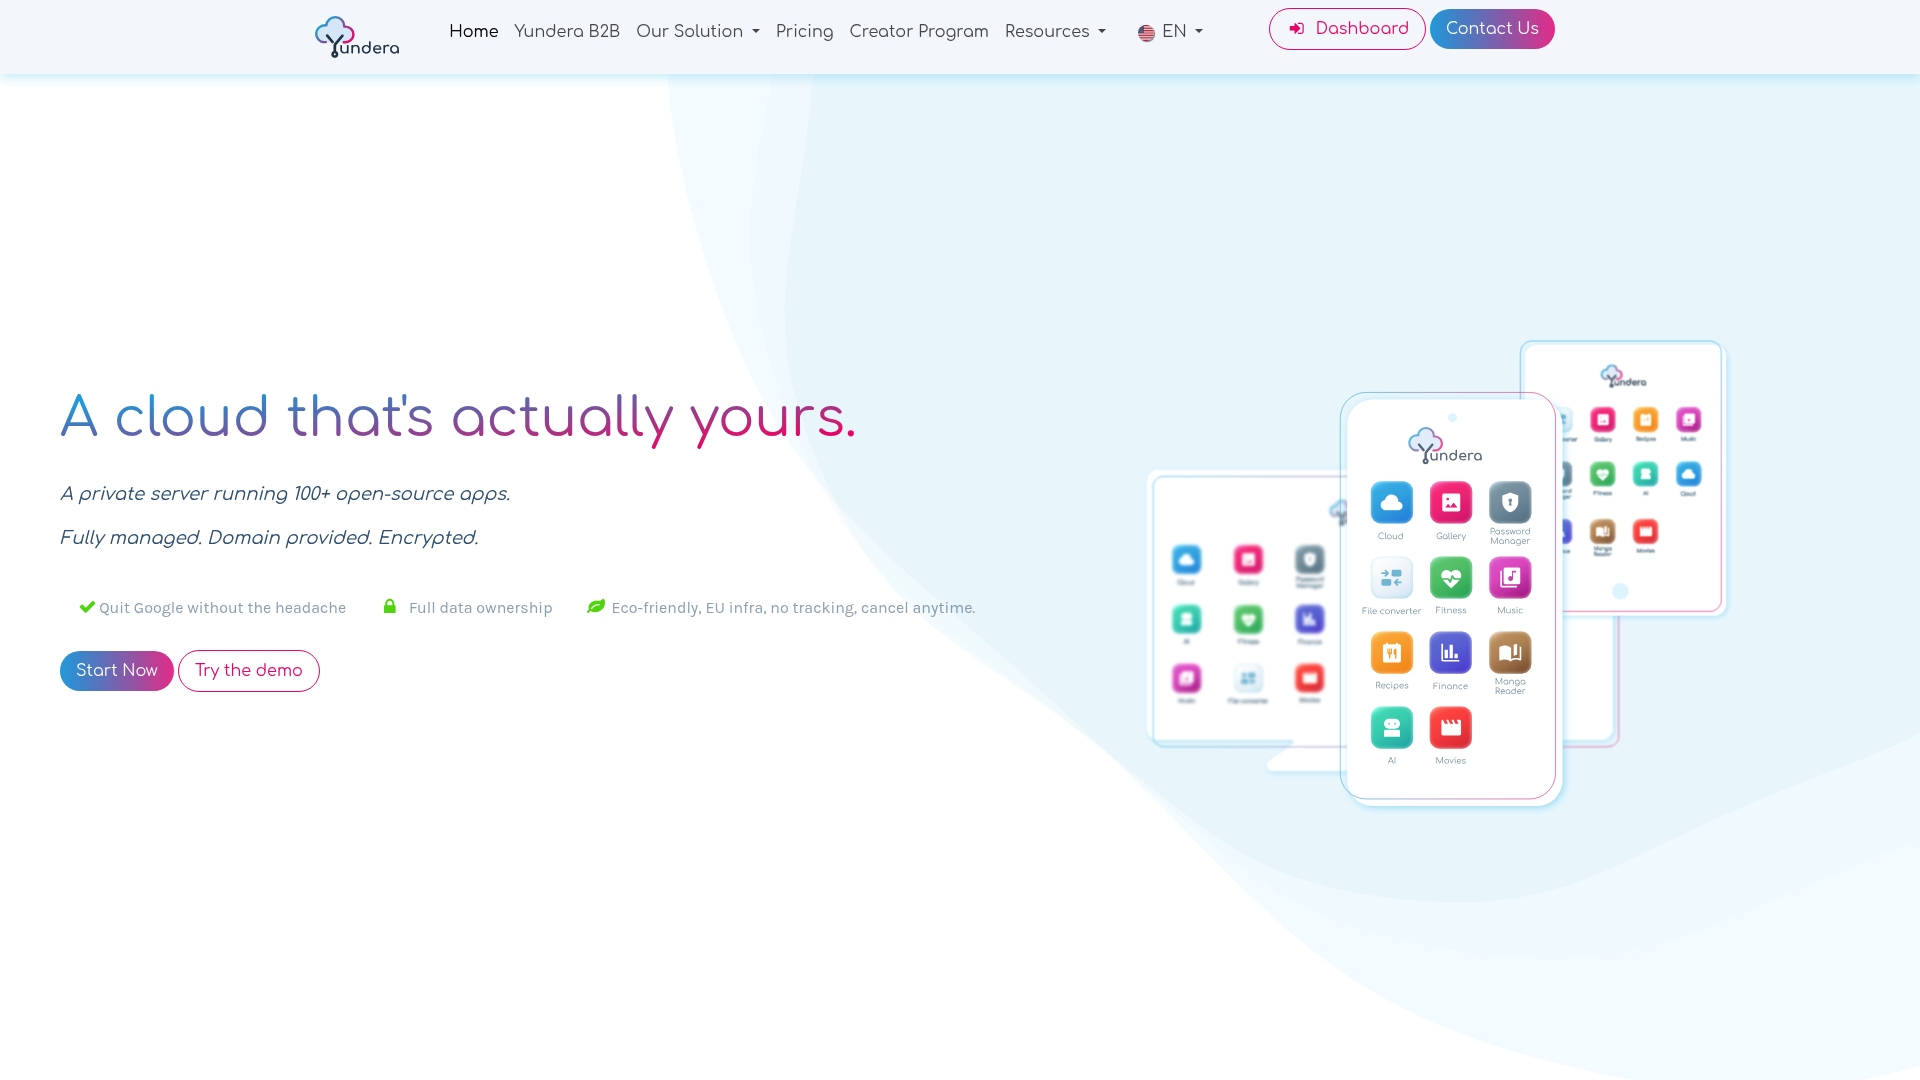
Au quotidien, le serveur est livré avec des applications open source prêtes à l'emploi : stockage de fichiers, photos, hébergement de site, outils bureautiques et d'autres encore. Elles s'installent en un clic depuis un store d'applications. Chaque application est accessible en HTTPS sur votre propre nom de domaine, sans IP fixe, sans redirection de ports et sans certificat à configurer à la main. Aucune compétence technique n'est requise, car Yundera gère le serveur pour vous.
Pour comparer les offres et voir si ce modèle correspond à votre organisation, consultez la page des serveurs privés Yundera.
NIS 2 : les erreurs les plus fréquentes des PME
Les PME se trompent le plus souvent sur le calendrier et sur leur périmètre, pas sur la technique. Six erreurs reviennent régulièrement :
- Attendre la loi : l'ANSSI invite les entités à « s'engager dès à présent ».
- Se croire hors périmètre trop vite : les seuils se calculent sur l'ensemble des activités, pas sur une seule.
- Oublier son rôle de prestataire : vos clients régulés vous demanderont des garanties.
- Croire les sites alarmistes : l'enregistrement n'est pas encore obligatoire, seul le pré-enregistrement est ouvert.
- Tout déléguer à la DSI : le dirigeant reste responsable de la sécurité numérique.
- Ne jamais tester ses sauvegardes : une restauration qui n'a jamais été essayée ne protège de rien.
Le calendrier a déjà changé plusieurs fois. Avant toute décision, vérifiez où en est le texte sur le dossier législatif de la loi Résilience.
— Yundera
Sources
- Directive NIS 2 | MesServicesCyber (ANSSI)
- Quels sont les seuils financiers et d'effectifs à prendre en compte pour déterminer si mon entité est régulée ? | FAQ Directive NIS2
- Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité - Assemblée nationale
- Transposition NIS 2 : le projet de loi Résilience de nouveau reporté
- NIS 2 : l'ANSSI publie son ReCyf, la CSNP s'impatiente et le fait savoir - Next
- NIS 2 : l'Anssi ouvre le pré-enregistrement aux entreprises, les collectivités devront attendre
Questions fréquentes
Une entreprise de moins de 50 salariés peut-elle être concernée par NIS 2 ?
Oui, dans trois cas. Une entreprise d'un secteur visé est une entité importante dès que son chiffre d'affaires et son bilan annuel dépassent 10 millions d'euros, même avec moins de 50 salariés. Certains acteurs sont aussi concernés quelle que soit leur taille : fournisseurs DNS, prestataires de services de confiance et fournisseurs de communications électroniques publiques. Enfin, une petite structure peut être touchée indirectement comme prestataire d'une entité régulée.
Quand la directive NIS 2 entrera-t-elle en vigueur en France ?
Elle entrera en vigueur une fois la loi Résilience votée et ses décrets d'application publiés. Début novembre 2026, le texte n'est toujours pas adopté, alors que la date limite européenne était le 17 octobre 2024. Le dossier législatif de l'Assemblée nationale annonce une séance publique le 9 novembre 2026, mais l'examen a déjà été reporté plusieurs fois.
Le pré-enregistrement sur MonEspaceNIS2 est-il obligatoire ?
Non. Ouvert depuis le 24 novembre 2025, il est volontaire. Il ne deviendra contraignant qu'après l'adoption de la loi Résilience et de son décret d'application. Le formulaire prend 5 à 10 minutes et permet d'anticiper l'enregistrement obligatoire.
Quelle différence entre une entité essentielle et une entité importante ?
Selon l'ANSSI, une entité essentielle emploie au moins 250 personnes ou réalise plus de 50 M€ de chiffre d'affaires avec plus de 43 M€ de bilan. Une entité importante emploie au moins 50 personnes ou dépasse 10 M€ de chiffre d'affaires et de bilan. Le secteur d'activité entre aussi en compte, et les entités essentielles ont davantage d'obligations et des sanctions plus lourdes.
Quelles sanctions risque une entreprise qui ne respecte pas NIS 2 ?
D'après l'ANSSI, les amendes pourront atteindre 2 % du chiffre d'affaires mondial pour une entité essentielle et 1,4 % pour une entité importante. Les montants et la procédure seront précisés par la loi française. Tant que la loi Résilience n'est pas adoptée, aucune sanction NIS 2 ne peut être prononcée en France.
NIS 2 pour les PME : êtes-vous concerné et que faire en 2026 ?